sexta-feira, 2 de agosto de 2024

Turquia bloqueia acesso ao Instagram


Medida vem após integrantes do governo turno acusarem a rede social de Mark Zuckerberg de censura. Turquia bloqueia acesso ao Instagram Yasin AKGUL/AFP A Autoridade de Telecomunicações da Turquia, conhecida como BTK, decidiu bloquear o acesso ao Instagram no país após um funcionário do alto escalão do governo turco ter acusado a rede social de censura. Muitas pessoas têm relatado na rede social X que não conseguem atualizar o feed no Instagram, um bloqueio que também foi constatado pela AFP. A BTK publicou em seu site que o "instagram.com foi bloqueado por uma decisão em 02/08/2024", mas não revelou detalhes. Na quarta-feira, o diretor de comunicação da presidência turca, Fahrettin Altun, afirmou que a plataforma "impedia as pessoas de publicarem mensagens de condolências para o mártir [Ismail] Haniyeh", o líder do Hamas morto em um ataque no Irã atribuído a Israel. "É uma tentativa de censura muito clara e evidente", denunciou Altun na rede social X. A BTK, no entanto, desmentiu ter atuado por motivos relacionados à morte do líder palestino: "Não bloqueamos o acesso por esta razão, não tem nada a ver", afirmou um de seus responsáveis, sob anonimato, ao site Medyascope. O funcionário alegou "insultos contra Mustafa Kemal Ataturk", considerado pai da Turquia moderna, e "uma série de crimes", envolvendo drogas, jogos e violência sexual contra menores. Foi solicitado à plataforma que retirasse estes conteúdos e "se o problema não foi resolvido, temos direito de bloquear", disse. Segundo a imprensa turca, o Instagram tem mais de 50 milhões de usuários no país. Não é a primeira vez que a plataforma da empresa de Mark Zuckerberg enfrenta problemas na Turquia. Segundo a AFP, a Meta anunciou a suspensão de sua rede social Threads na Turquia, depois de uma decisão da autoridade nacional de concorrência que a impedia de compartilhar dados com o Instagram, que também pertence à empresa. Esta reportagem está em atualização.

Brasil é o 2º país mais afetado com roubo de cartões de pagamento; veja como se proteger


Roubo de informações acontece quando criminosos conseguem instalar softwares maliciosos em dispositivos. Homem segura cartão de crédito na mão enquanto digita em um notebook Rupixen.com/Unsplash/Reprodução O Brasil é o segundo país mais afetado no mundo com o roubo de cartões de pagamento, indicou uma pesquisa feita pela NordVPN. Os dados apontam que mais de 600 mil cartões de pagamento foram comprometidos em todo o mundo, e tiveram suas informações vendidas na dark web. Do total, mais de 39 mil foram roubados do Brasil. A dark web consiste em redes anônimas que necessitam de programas especiais para serem acessadas e que abrigam uma série de sites que disponibilizam dados extraviados de outras fontes. De acordo com a pesquisa, o país com maior frequência de roubo de informações de cartões de pagamento é os Estados Unidos. Veja o top 5: Estados Unidos: 73.001 cartões com informações roubadas; Brasil: 39.334 cartões com informações roubadas; Índia: 35.285 cartões com informações roubadas; México: 26.680 cartões com informações roubadas; Argentina: 25.283 cartões com informações roubadas. Entenda nesta reportagem como acontecem os roubos de dados e veja como se proteger. Como acontecem os roubos de dados? Malware por assinatura na dark web Como identificar que um malware foi instalado? O que fazer ao perceber que seus dados foram roubados? Como se proteger contra malwares? Polícia encontra carro que espalhava SMS de golpe em SP LEIA MAIS Tarifa Social: saiba se você pode ter desconto na conta de luz Cadastro Único: veja como se inscrever para ter acesso a benefícios sociais Seu CPF tem pendências? Veja como fazer consulta e deixá-lo em situação regular Como acontecem os roubos de dados? Segundo a NordVPN, o processo de roubo de dados começa com a instalação de um malware — um tipo de software malicioso, projetado para explorar vulnerabilidades em redes e dispositivos. Essa instalação pode acontecer de diversas formas, como: E-mails de phishing, em que golpistas enviam a mensagem com o intuito de enganar a vítima para conseguir informações confidenciais; Downloads de softwares infectados; Acesso a sites maliciosos, entre outros. “Essas ferramentas maliciosas podem ter origem em várias fontes, incluindo arquivos infectados de mensagens de spam”, explicou a gerente geral da NordVPN no Brasil, Maria Eduarda Melo. “Eles podem coletar dados de cookies armazenados em um dispositivo, configurações de preenchimento automático do navegador ou até um keylogger, que rastreia todos os dados inseridos pelo usuário”, acrescentou. Uma vez instalado no dispositivo, o malware consegue coletar diversas informações sensíveis, que vão desde credenciais e logins até detalhes de cartões de crédito. Os dados coletados são enviados diretamente para servidores de hackers, que costumam ou vender as informações que conseguiram na dark web ou já utilizá-los para operações fraudulentas. Com essas informações roubadas, é possível fazer compras ou solicitar empréstimos no nome da vítima. “O malware não apenas rouba os detalhes dos cartões de pagamento das vítimas. A maioria das informações dos cartões roubados vem com um grande bônus para os cibercriminosos”, disse o conselheiro de cibersegurança da NordVPN, Adrianus Warmenhoven. Ele cita dados de preenchimento automático e credenciais de contas de usuários como exemplo das informações conseguidas pelos criminosos. “Essas informações adicionais abrem portas para uma gama ainda mais ampla de ataques, incluindo roubo de identidade, chantagem online e extorsão cibernética”, completou o executivo. Segundo a pesquisa, entre os cartões roubados: 99% davam acesso a dados adicionais; 100% continham informações do sistema; 99% revelavam cookies e informações de preenchimento automático; 95% tinham credenciais salvas; 71% expunham o nome da vítima; 54% mostravam a data de vencimento; e 48% incluíam arquivos diversos do computador da vítima. Malware por assinatura na dark web Ainda segundo a pesquisa, os cibercriminosos têm usado ferramentas de vendas de malware por assinaturas da dark web. Essas ferramentas normalmente estão disponíveis por valores relativamente baixos quando comparados a outros programas — custando entre US$ 100 (R$ 554,26) e US$ 150 (R$ 831,39) por mês, por exemplo — e funcionam de maneira semelhante a um streaming de vídeo. Assim, elas permitem que indivíduos com poucos conhecimentos técnicos possam fazer roubos de informações em grande escala. Além disso, esses provedores ainda oferecem uma espécie de SAC — o que significa que os cibercriminosos fazem um atendimento pós-venda, oferecendo orientações, guias de uso e fóruns dedicados a auxiliar novatos no crime. O documento ainda apontou que seis em cada 10 (60%) cartões de pagamento foram roubados usando um malware chamado Redline, que é frequentemente distribuído via e-mails e mensagens de phishing, anúncios enganosos, portas USB públicas comprometidas e engenharia social. Engenharia social é quando um criminoso usa influência e persuasão para enganar e manipular pessoas e obter senhas de acesso. A pesquisa ainda indicou que mais da metade (54%) dos cartões roubados eram da bandeira Visa, enquanto um terço (33%) eram Mastercard. O documento justifica, no entanto, que os cartões dos provedores mais populares são roubados com mais frequência por conta do grande número de usuários que possuem. Em nota, a Visa informou que investiu mais de US$ 10 bilhões globalmente nos últimos cinco anos para fortalecer a segurança e reduzir fraudes. A empresa ainda reiterou que tem uma tecnologia de monitoramento de transações capaz de identificar e prevenir fraudes antes que elas ocorram, e afirmou que “muitos dos cartões oferecidos na dark web já foram cancelados, bloqueados ou substituídos”. “A Visa está comprometida com o aumento da conscientização sobre as tendências de fraude e as boas práticas de educação financeira”, disse a empresa em nota. Procurada, a Mastercard não havia respondido até a última atualização desta reportagem. A pesquisa foi realizada em abril deste ano, sem acesso ou compra de detalhes individuais de cartões de pagamento ou credenciais de usuários. Os pesquisadores analisaram dados de cartões roubados que estão à venda em canais de hackers no Telegram. Como identificar que um malware foi instalado? Segundo Melo, da NordVPN, os sinais de que um malware foi instalado não são difíceis de perceber se a pessoa estiver atenta a eventuais mudanças no computador ou no sistema operacional. Alguns sinais de que o dispositivo pode estar infectado são: O dispositivo está funcionando mais lentamente do que o normal; O dispositivo trava com frequência; Os dados móveis de acesso à internet acabam mais rápido; Vários pop-ups começam a aparecer; Você começa a perceber mensagens que você não enviou nas conversas; Aparecem aplicativos e arquivos que você não baixou; A página inicial do navegador muda repentinamente; Você está sendo redirecionado com frequência nos sites; Há dificuldade em acessar arquivos; O sistema de segurança está desativado. O que fazer ao perceber que seus dados foram roubados? O primeiro passo nesses casos é informar o seu banco e bloquear o cartão que ficou exposto a criminosos. Além disso, segundo Melo, a partir do momento em que o consumidor perceber que o malware foi instalado em seu dispositivo, “é necessário isolá-lo e removê-lo imediatamente”. “Qualquer coisa que você fizer no dispositivo infectado aproxima os criminosos de informações sensíveis”, disse. O passo a passo para remover o software malicioso pode depender do dispositivo e do malware, mas, no geral, é preciso: Deletar o aplicativo que contenha o malware; Desconectar o dispositivo da internet. Muitos tipos de malware dependem de uma conexão com a internet para conseguir completar o ataque; Fazer uma varredura em seu dispositivo com um software anti-vírus; Caso necessário, executar uma redefinição de fábrica. “Apesar de constantemente ser considerada o último recurso, uma redefinição de fábrica eliminará efetivamente quase todos os tipos de malware. Uma redefinição de fábrica limpa tudo do seu dispositivo, restaurando-o ao estado em que estava quando você o comprou”, afirmou Melo. Como se proteger contra malwares? Segundo os especialistas da NordVPN, alguns passos são essenciais para que as pessoas melhorem a segurança online e consigam se proteger de malwares. Algumas dicas são: ▶️ Identificar phishing Suspeitar de e-mails que façam ofertas tentadoras demais é um passo importante para evitar cair em golpes. Para isso, alguns sinais podem ser observados para avaliar a veracidade das informações, tais como: Erros de português no endereço de e-mail, na URL ou no texto do e-mail; Destinatários duvidosos; Assuntos de e-mail que buscam chamar muita atenção ou tentam trazer a sensação de urgência; Ofertas muito tentadoras ou com descontos muito altos, entre outros. “Nunca se deve clicar em e-mails suspeitos ou de destinatários duvidosos”, afirmou Warmenhoven. ▶️ Usar senhas fortes Outro ponto importante para se precaver é optar pelo uso de senhas fortes e fugir das mais clichês, como de sequências numéricas ou datas de aniversário, por exemplo. A dica, aqui, é usar senhas longas, complexas e únicas para ajudar a proteger as contas. ▶️ Autenticação Multifator A configuração de uma autenticação multifator — também chamada de verificação em duas etapas — também pode adicionar uma camada extra de segurança às contas. De acordo com Warmenhoven, essa configuração acaba sendo “extremamente útil se alguém obtiver credenciais e outra pessoa indevidamente”. ▶️ Evitar downloads suspeitos A orientação principal aqui é ter cuidado ao fazer o download de arquivos que estejam anexados em e-mails desconhecidos. “Faça download apenas de sites confiáveis. Os executáveis de malware podem estar disfarçados ou até mesmo ocultos em arquivos legítimos. Sempre verifique o site do qual deseja fazer download”, disse Melo. ▶️ Atualização de aplicativos Segundo os especialistas, manter os aplicativos atualizados no seu dispositivo podem evitar que malwares se instalem. “Muitos tipos de malware dependem de vulnerabilidades no sistema operacional para entrar no seu dispositivo. Certifique-se de baixar e instalar as atualizações assim que forem lançadas, pois elas contêm correções de segurança”, afirmou Melo, da NordVPN. ▶️ Usar um anti-malware Por fim, outra dica importante é a de usar aplicativos ou sistemas anti-malware. Eles são voltados para bloquear sites perigosos e verificar arquivos durante o download para evitar infecções por esse tipo de software malicioso.

quinta-feira, 1 de agosto de 2024

Como gerenciar a 'memória' do celular para não ficar na mão


Gerenciar os dados do WhatsApp, apagar aplicativos desnecessários e enviar fotos e vídeos para a nuvem estão entre as medidas mais importantes para manter o telefone em funcionamento. Pessoa usando celular Pongsawat Pasom/Unsplash O bom funcionamento do seu celular depende de uma série de fatores, incluindo quanto espaço está disponível no aparelho para novos aplicativos e arquivos, por exemplo. Há algumas medidas que podem ser tomadas para garantir mais espaço no smartphone. Ficar de olho no armazenamento ajuda a evitar as situações que te impedem de usar o dispositivo em momentos importantes. E, apesar de muitas vezes serem vistos como sinônimos, armazenamento e memória não são a mesma coisa: o primeiro é usado para guardar dados de forma permanente, enquanto o segundo é ligado à RAM (sigla em inglês para "memória de acesso aleatório"), voltada para dados temporários. Confira abaixo 3 formas de liberar espaço de armazenamento no seu celular. 1) Verifique arquivos do WhatsApp O WhatsApp é um dos maiores inimigos do armazenamento do celular. A troca diária de material pelo aplicativo faz muitos arquivos de mídia ficarem salvos por muito tempo e, consequentemente, serem esquecidos. São fotos, vídeos, GIFs, documentos, arquivos de áudio e outros conteúdos que "roubam" o espaço de armazenamento de forma silenciosa, muitas vezes sem que você perceba. Por sorte, uma das medidas mais eficientes para evitar esse problema é bastante fácil e rápida. "O usuário deve configurar o WhatsApp para impedir que o aplicativo faça uma cópia automática de tudo o que recebe. Dessa forma, o espaço não fica sobrecarregado", explicou ao g1 o engenheiro Guilherme Susteras, membro sênior do Instituto de Engenheiros Eletricistas e Eletrônicos (IEEE). Para fazer isso, é preciso ir até "Configurações" e selecionar "Armazenamento e dados". Depois, em "Baixar mídia automaticamente", é possível controlar como arquivos serão baixados ao usar a rede móvel, o Wi-Fi ou roaming – o ideal é desativar o download automático em todos os casos. Depois disso, fotos, áudios, vídeos e documentos que chegaram em conversas do WhatsApp serão exibidos inicialmente como uma imagem borrada e você poderá ter o controle de quando realmente quer baixar esses arquivos. Saiba quais são as medidas necessárias para economizar a bateria do celular WhatsApp Reuters/Thomas White 2) Exclua aplicativos desnecessários "Os apps tomam um grande espaço, por isso não é recomendável mantê-los caso não sejam usados com frequência", diz Susteras. No Android e no iOS, é possível remover aplicativos rapidamente, ao clicar e manter o toque sobre o ícone na tela. Também é possível ir até a área de armazenamento nas configurações do aparelho e verificar quais apps ocupam mais espaço para excluir os que você não usa tanto. Outra alternativa é adotar os aplicativos Lite, versões mais simples de aplicativos que ocupam menos espaço. Plataformas como Instagram, Facebook, TikTok e Uber são algumas das que oferecem apps Lite. Para encontrá-los, basta visitar a loja de aplicativos do seu sistema operacional, digitar o nome do app e inserir os termos "Lite" ou "Go". Instagram Lite é uma versão simplificada do app para Android. Divulgação/Instagram 3) Envie arquivos para a nuvem Fotos, vídeos, arquivos de áudio ou documentos também ocupam muito espaço. Para economizá-lo, é importante não manter no aparelho informações desnecessárias ou que você usa raramente. "É comum pessoas guardarem imagens de capturas de tela ou fotos de recibos. Em boa parte das vezes, é conteúdo que pode ser apagado. Mas se quiser guardá-los mesmo, melhor mandá-los para a nuvem, também". O Android tem o Google Drive e o Google Fotos como padrão, enquanto o iPhone oferece o iCloud – nos dois casos, é possível escolher outros serviços de armazenamento em nuvem. Mas, em geral, para enviar algo para a nuvem, é preciso selecionar o arquivo, clicar em "Compartilhar" e escolher o serviço desejado. Após garantir que eles estão salvos na nuvem, você pode apagá-los do celular. Enviar conteúdo para a nuvem é uma boa maneira de preservar o armazenamento do seu celular. Reprodução/EPTV

Intel vai demitir 15% dos funcionários


Segundo a empresa, maior parte das demissões será realizada ainda este ano. Intel AP Photo/Richard Drew A fabricante americana de chips Intel informou nesta quinta-feira (1º) que vai demitir cerca de 15 mil funcionários e suspender o pagamento de dividendos no quarto trimestre de 2024 em um plano de reduzir custos. As demissões representam 15% da força de trabalho da empresa e serão feitas até o final de 2024, de acordo com o presidente-executivo da Intel, Pat Gelsinger. O objetivo é cortar despesas em US$ 10 bilhões (R$ 57 bilhões), em 2025. "Este é um dia incrivelmente difícil para a Intel, pois estamos fazendo algumas das mudanças mais importantes na história da nossa empresa", disse Gelsinger. Segundo ele, a empresa precisa adequar sua estrutura para um novo modelo operacional. "Nossas receitas não cresceram como esperado e ainda precisamos nos beneficiar totalmente de tendências poderosas como a inteligência artificial", afirmou. No segundo trimestre de 2024, a Intel teve prejuízo de US$ 1,6 bilhão (R$ 9,2 bilhões) e registrou uma queda de 1% em seu faturamento, segundo dados divulgados pela companhia nesta quinta. E, para o terceiro trimestre, a empresa projeta receita abaixo do que era esperado por analistas. "Preciso de menos pessoas na sede e mais pessoas em campo, dando suporte aos clientes", afirmou o presidente-executivo da Intel, Pat Gelsinger, segundo a Reuters.

Bets precisarão ter sede no Brasil para patrocinar times de futebol e outros esportes em eventos nacionais


Regra consta de portaria publicada nesta quinta-feira (1º) pelo Ministério da Fazenda e começa a valer em janeiro de 2025, quando começa o mercado regular de apostas esportivas e jogos online no Brasil Site de apostas esportivas e jogos online: a partir de 2025, apenas plataformas sediadas no Brasil vão poder patrocinar times em eventos nacionais. Joédson Alves/Agência Brasil As bets vão precisar ter sede no Brasil e aval para operar no país a fim de poder patrocinar times de futebol e de outros esportes em eventos com divulgação nacional. De acordo com um levantamento do ge, os sites de apostas representavam, no início de 2024, 68% dos patrocínios masters dos principais clubes do Campeonato Brasileiro, considerando as 3 divisões do torneio (A, B e C). A exigência consta de uma portaria do Ministério da Fazenda publicada nesta quinta-feira (1º) e vale a partir de 2025, quando apenas empresas sediadas no Brasil vão poder explorar o mercado de apostas esportivas e jogos online (como caça-níqueis, crash, roleta etc.) no Brasil. A norma diz que apenas as bets autorizadas pela Secretaria de Prêmios e Apostas do Ministério da Fazenda "poderão divulgar suas marcas por meio de publicidade ou de patrocínio a equipe desportiva nacional, em eventos com divulgação nacional." E, para obter a autorização, é preciso ter representação no Brasil. Maioria das apostas atua a partir do exterior Atualmente, a maioria das plataformas de apostas usadas pelos brasileiros estão sediadas no exterior, e nenhuma delas obteve, ainda, autorização para operar no país. Cinco delas pediram o aval até aqui, mas nenhuma autorização foi emitida até aqui: Kaizen, dona da marca Betano, patrocinadora do Atlético Mineiro; MMD Tecnologia, da Rei do Pitaco, patrocinador do América do Rio Grande do Norte; SSPRBTBR, dona da Superbet, patrocinadora do São Paulo e do Fluminense; e Ventmear Brasil e Big Brasi Tecnologia, donas da marca Ceasar Sportsbook. Portaria limita anúncio de influencer e obriga suspensão de viciados A mesma portaria estabelece outras normas para o mercado de apostas, como: A proibição de propagandas em que influenciadores apresentam as apostas como meio de subir na vida; A exigência de que as bets suspendam apostadores com risco de dependência. A previsão de que os provedores de internet bloqueiem sites irregulares após notificação do governo. Multa de R$ 50 mil a R$ 2 bilhões em caso de irregularidades. 'Fundamental', diz setor das bets Para a Associação Nacional de Jogos e Loterias (ANJL), que representa bets, exigência é positiva para o setor. "Isso é fundamental para a integridade do mercado de apostas e jogos on-line, pois, hoje, o que se vê é que justamente pelo fato de muitas empresas estarem localizadas em outros países, encontram-se, algumas vezes, fora do alcance do poder legislador e regulamentador". Segundo Leonardo Baptista, CEO e cofundador da Pay4Fun, fintech de pagamento integrada às casas de apostas, como a Bet365, Betano e Pokerstars, muitas empresas estavam esperando as portarias que saíram na quarta e nesta manhã para entender como entrar no mercado brasileiro. "Hoje, o mercado não está no Brasil. Com a nova legislação, poderemos ter empresas sérias reguladas e, as que operam fraudulentamente sairão do mercado. Isso fará com que reduza a quantidade de sites de aposta na internet, mas traga mais confiabilidade ao setor. Assim, aumentando o número de clientes", destacou Baptista. Magnho José, presidente do Instituto Jogo Legal (IJL) também acredita que as bets terão sede no Brasil. "Não faz sentido perder o mercado brasileiro por conta de uma legislação que incentiva o mercado e traz mais segurança". Tigrinho e aviãozinho: governo define regras para jogos de apostas online

Delta Air Lines perdeu US$ 500 milhões com apagão cibernético e diz que vai processar Microsoft e CrowdStrike


Companhia aérea americana disse que pagou 'dezenas de milhões de dólares' em indenizações para clientes afetados com a pane do dia 19 de julho. Cerca de 40 mil servidores da empresa foram impactados. Avião da Delta Air Lines decola do aeroporto de Sydney Reuters A empresa aérea norte-americana Delta Air Lines revelou nesta quarta-feira (31) que teve um prejuízo de US$ 500 milhões (cerca de R$ 2,83 bilhões) com o apagão cibernético global do dia 19 de julho. A companhia confirmou que vai processar a CrowdStrike, responsável pelo problema, e também a Microsoft, dona do Windows, sistema operacional afetado pela pane, segundo informações da agência France Presse. "Não temos outra opção", afirmou o diretor da Delta Air Lines, Ed Bastian, quando foi questionado pela CNBC sobre possíveis ações judiciais decorrentes desses prejuízos. Bastian destacou que o apagão global resultou em um custo total de "meio bilhão de dólares em um período de cinco dias", entre "a perda de receita, mas também pelas dezenas de milhões de dólares por dia em indenizações e em hotéis" para os passageiros que não puderam embarcar em seus voos. "Estamos tratando de garantir que sejamos compensados de qualquer forma que eles decidam pelo que nos custou", disse, referindo-se às empresas americanas Microsoft e CrowdStrike. Na entrevista, Bastian disse que, até agora, a CrowdStrike não procurou a Delta com uma oferta de ajuda. De acordo com a CNBC, uma porta-voz da CrowdStrike disse que a empresa "não tem conhecimento de um processo e não tem mais comentários". Por sua vez, a Microsoft ainda não comentou. Estima-se que cerca de 40 mil servidores da Delta tenham precisado restabelecer sua operação manualmente após a interrupção. Pane global Por que o Brasil não foi tão afetado no apagão cibernético? A pane cibernética do dia 19 de julho atingiu quase 9 milhões de aparelhos da Microsoft. A falha em um dos sistemas de segurança da empresa norte-americana CrowdStrike tirou computadores do ar e causou atraso de voos, prejudicou serviços bancários e de comunicação ao redor do mundo. Uma ferramenta chamada Falcon, que serve para detectar possíveis invasões hacker, teve um problema na atualização (update) de software. A Microsoft é uma das clientes da CrowdStrike. O Falcon inspeciona quase tudo que acontece no computador em que está instalado, mas, nesta atualização, passou a agir de forma destrutiva sobre Windows, explicou ao g1 Thiago Ayub, diretor de tecnologia da empresa de telecomunicações Sage Networks. Perdas de seguradoras com apagão Na semana passada, especialistas ouvidos pelo jornal Financial Times disseram que o setor de seguros deve ter de lidar com até US$ 1 bilhão em sinistro devido ao apagão. "As seguradoras estão se preparando para centenas, se não milhares, de notificações de sinistros de empresas impactadas pela CrowdStrike", disse Ryan Griffin, sócio especializado em segurança cibernética na corretora de seguros McGill and Partners, em entrevista à Reuters. "Os danos econômicos podem chegar a dezenas de bilhões de dólares", completou Nir Perry, CEO da CyberWrite, uma plataforma de risco de seguro cibernético. Ainda segundo o Financial Times, alguns executivos de seguradoras, no entanto, dizem que ainda é cedo para estimar o impacto nos seguros. Assim pensa Kelly Butler, chefe da Marsh no Reino Unido, a maior corretora de seguros do mundo. Ainda assim, Kelly Butler confirmou ao jornal que aproximadamente 100 de seus clientes acionaram o seguro pedindo suporte para as perdas motivadas pela CrowdStrike. LEIA TAMBÉM: Problemas causados pelo apagão global de tecnologia podem levar dias até serem corrigidos Especialistas criticam atualização no sistema da CrowdStrike, que travou computadores pelo mundo 'Aceito', diz Elon Musk, depois de Maduro perguntar se ele 'quer briga' Plataforma de controle de voos mostra impacto de apagão cibernético no setor aéreo dos EUA Plataforma de controle de voos mostra impacto de apagão cibernético no setor aéreo dos EUA 'Tela azul': entenda o que provocou o apagão global em computadores 'Tela azul': entenda o que provocou o apagão global em computadores

Governo publica regras para reduzir a possibilidade de pessoas se tornarem viciadas em jogos de aposta

O Ministério da Fazenda publicou nesta quinta-feira (1º) mais três portarias que envolvem regras sobre jogos online. Elas tratam de diretrizes para o jogo ser considerado “responsável” e medidas para o monitoramento e a fiscalização das atividades de exploração da modalidade lotérica de apostas de quota fixa. O g1 antecipou em 16 de julho que cada plataforma de aposta será obrigada a partir do próximo ano a monitorar o comportamento dos apostadores e identificar se há compatibilidade com o perfil da pessoa. “Uma vez vendo uma evolução [nos valores ou quantidades de apostas] que se descole do seu perfil, se descole do seu perfil de renda, se descole da sua própria atividade, o próprio operador vai ser obrigado, por meio da regulamentação, a fazer alguma espécie de aviso no primeiro momento e, eventualmente, quando necessário, [fazer] bloqueios”, explicou Regis Dudena, secretaria de Prêmios e Apostas (SPA). A pasta definiu agora que a plataforma de aposta deverá informar ao apostador, no momento do cadastro, assim como no momento do acesso ao sistema de apostas, quanto aos riscos de dependência, de transtornos do jogo patológico e de perda dos valores das apostas. Bem como orientar sobre sinais de alerta para autovigilância quanto ao risco de dependência e de transtornos do jogo patológico As plataformas também deverão dar aos apostadores: O direito de criar um limite de valor a ser apostador e o tempo que se quer gastar nas plataformas de forma diária, semanal, mensal ou outros períodos; A opção pela programação, no sistema de apostas, de alerta ou de bloqueios de uso, conforme o tempo transcorrido na sessão do apostador; A adoção de períodos de pausa, nos quais o apostador terá acesso, mas não poderá apostar em sua conta; e A solicitação de autoexclusão, por prazo determinado ou definitivamente, em que o apostador terá sua conta encerrada, só podendo voltar a registrar-se após finalizado o período definido. A pasta também solicita que as plataformas acompanhem o comportamento de apostadores quanto ao risco de dependência e de transtornos do jogo patológico – mais conhecido como ludopatia. Além de sugerir a adoção de limite de tempo, suspender o uso do sistema de apostas pelos apostadores em risco alto de dependência e disponibilizar, de forma clara e acessível, seção específica de "jogo responsável" no sistema de apostas. 🎲 A ludopatia é uma condição médica caracterizada pelo desejo incontrolável de continuar jogando. A doença é reconhecida pela OMS e no Brasil tem CID: 10-Z72.6 (mania de jogo e apostas) e 10-F63.0 (jogo patológico). *Essa reportagem está em atualização

China desenvolve sistema de vigilância para monitorar estrangeiros no país

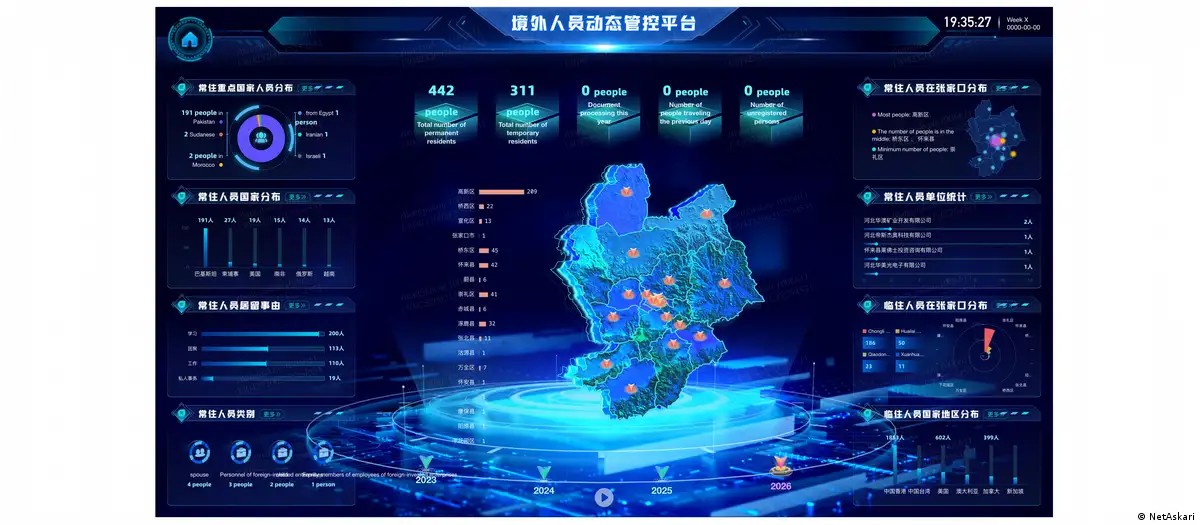
Captura de tela de um painel de software de vigilância que permite monitorar estrangeiros NetAskari Quando um pesquisador de ciberse...