terça-feira, 2 de setembro de 2025

ChatGPT terá recurso de proteção de adolescentes após ser acusado de contribuir com suicídio de jovem nos EUA


Empresa OpenAI lançou novo modelo de IA capaz de raciocinar e resolver questões complexas Dado Ruvic/Reuters A OpenAI anunciou nesta terça-feira (2) que o ChatGPT terá recursos de controle parental, que ajudam pais a monitorarem como seus filhos adolescentes usam o aplicativo. A atualização será liberada em outubro, segundo a empresa. Com o recurso, adultos poderão se vincular às contas de filhos e receber notificações se o ChatGPT detectar que o usuário menor de idade está passando por "um momento de grande sofrimento", explicou a OpenAI. "A contribuição de especialistas orientará esse recurso para promover a confiança entre pais e adolescentes", continuou a empresa. 📱Baixe o app do g1 para ver notícias em tempo real e de graça A atualização foi anunciada uma semana após a OpenAI ser processada por pais de um jovem de 16 anos que se suicidou nos Estados Unidos. Eles afirmam que o ChatGPT deu orientações sobre métodos de autoagressão. Os adultos também poderão controlar como o ChatGPT apresenta suas respostas para adolescentes e desativar outros recursos, como a memória e o histórico do assistente de inteligência artificial. A OpenAI anunciou o controle parental como uma proteção para adolescentes porque suas regras não permitem o uso do ChatGPT por crianças com menos de 13 anos de idade. Avaliação de médicos O recurso faz parte da iniciativa da OpenAI para melhorar como seus modelos respondem a "sinais de sofrimento mental e emocional" com base no apoio de especialistas. A empresa disse compartilhará detalhes sobre esse esforço nos próximos 120 dias. A empresa disse ainda que, no início do ano, criou um conselho de especialistas em desenvolvimento juvenil, saúde mental e interação humano-computador. O grupo deverá definir "como a IA pode contribuir para o bem-estar das pessoas e ajudá-las a prosperar". O conselho vai trabalhar com a Global Physician Network, uma entidade com mais de 250 médicos de 60 países que ajuda a avaliar como o comportamento do ChatGPT em interações ligadas à saúde. "Embora o conselho nos aconselhe sobre nossos produtos, pesquisas e decisões políticas, a OpenAI permanece responsável pelas escolhas que fazemos", disse a empresa.

Ataque hacker desviou R$ 710 milhões, diz empresa que opera sistema PIX

HSBC foi uma das instituições financeiras afetadas pelo ataque hacker à Sinqia. A Sinqia, empresa que conecta bancos ao PIX, afirmou que o ataque hacker que aconteceu na última sexta-feira (29) em seus sistemas provocou o desvio de aproximadamente R$ 710 milhões em transações não autorizadas. Segundo fontes ouvidas pela TV Globo, as duas instituições financeiras afetadas pelo ataque foram o banco HSBC e a fintech Artta. As informações constam em um relatório publicado pela Evertec, controladora da companhia, na SEC (Comissão de Valores Mobiliários dos Estados Unidos). Procurado, o Banco Central do Brasil (BC) não respondeu imediatamente ao pedido de um posicionamento pela reportagem. Ainda assim, apesar do episódio, a empresa já havia informado que a infraestrutura central do PIX não foi atingida e segue operando normalmente. "A Empresa acredita que o incidente se limita ao ambiente Pix da Sinqia e não identificou nenhuma atividade não autorizada em nenhum outro sistema da Sinqia fora do Pix no Brasil. A Empresa também não tem indícios de que quaisquer dados pessoais tenham sido comprometidos", informa. No documento enviado à SEC, a controladora da Sinqia afirmou que, ao detectar a atividade não autorizada em seu ambiente PIX, interrompeu o processamento de transações e começou a trabalhar com especialistas externos em segurança cibernética. A ação é uma medida de prevenção já prevista em seu protocolo de resposta a incidentes. "Posteriormente, o BC informou à Sinqia que não seria permitido retomar o processamento de transações no Sistema de Pagamentos Brasileiro e no PIX até que o BC sinalizasse e aprovasse as ações tomadas", diz o documento. "A Sinqia comunicou-se prontamente às autoridades policiais federais e estaduais no Brasil e aos clientes das instituições financeiras que utilizam seu ambiente PIX". A Evertec ainda informou que o ataque estava relacionado a transações financeiras entre empresas (conhecida no jargão do mercado como B2B). "Parte desse valor [R$ 710 milhões] foi recuperada e esforços adicionais de recuperação estão em andamento". Como aconteceu o ataque? Segundo a Evertec, os resultados preliminares da análise sobre o caso indicam que as transações autorizadas que afetaram as duas instituições financeiras foram introduzidas no ambiente PIX da Sinqia por meio da "exploração de credenciais de fornecedores legítimos de TI da Sinqia". "A Sinqia encerrou o acesso a essas credenciais", diz a empresa no documento. *Esta reportagem está em atualização.

segunda-feira, 1 de setembro de 2025

O 'empurrão' da Apple à China na corrida com os EUA pela liderança do setor tecnológico


O jornal japonês Nikkei Asia indica que 87% dos fornecedores da Apple possuem fábricas na China. BBC/David Paul Morris/Bloomberg via Getty Images A fabricação de produtos na China por empresas tecnológicas americanas, como a Apple, parecia, até pouco tempo, uma jogada empresarial de mestre. A equação era simples. Produzir na China é mais barato e, portanto, maior é a margem de lucro. Mas, talvez sem perceber, as empresas americanas passaram anos alimentando seus futuros concorrentes. 📱Baixe o app do g1 para ver notícias em tempo real e de graça Produzindo telefones celulares, veículos elétricos e muitos outros produtos para empresas estrangeiras, a China desenvolveu capacidades industriais, tecnológicas e humanas com as quais dificilmente outro país consegue competir hoje em dia. Se as empresas americanas utilizavam o país asiático para fabricar produtos baratos, a China, por sua vez, as usava para sustentar seu desenvolvimento tecnológico. E não foi por acaso. O pesquisador em pós-doutorado Kyle Chan, da Universidade de Princeton, nos Estados Unidos, explica que a China desenvolveu um esforço bastante deliberado para atrair e utilizar empresas como a Apple para melhorar toda a sua economia. "Nunca foi simplesmente dizer: 'OK, venham fabricar aqui, fiquem ricos e todos ficamos satisfeitos'", ele conta. "Não. Na realidade, é como dizer: 'Vocês precisam contribuir com algo para o desenvolvimento da China'. E não só a Apple, mas também a Volkswagen, Bosch, Intel, SK Hynix e Samsung." Os especialistas concordam que o centro de gravidade da indústria tecnológica no mundo está se deslocando. Os dias em que os Estados Unidos eram praticamente o único país capaz de produzir tecnologias com o potencial de mudar a história da humanidade terminaram. O que existe hoje em dia é uma concorrência feroz em todos os setores. "Não se trata mais de uma corrida com um só cavalo", declarou o diretor para a China da empresa de consultoria americana The Asia Group, Han Shen Lin, para a BBC News Mundo, o serviço em espanhol da BBC. iPhone 17: Apple anuncia data de evento em que deve revelar novo celular Por que é quase impossível que os EUA fabriquem iPhones, como quer Trump? A Apple mudou sua produção para a China no início dos anos 2000 BBC/Getty Images Como isso aconteceu? No seu livro Apple in China: The Capture of the World's Greatest Company ("Apple na China: a captura da maior empresa do mundo", em tradução livre), o ex-correspondente do jornal britânico Financial Times no Vale do Silício, Patrick McGee, expõe, com base em mais de 200 entrevistas com ex-funcionários da empresa, que a decisão da Apple de fabricar mais de 90% dos seus produtos na China gerou grandes lucros, mas não apenas isso. "A fortuna da Apple e sua sofisticada produção desempenharam papel fundamental no financiamento, capacitação, supervisão e abastecimento dos fabricantes chineses", explica ele. "Agora, Pequim está usando essas habilidades como arma contra o Ocidente." Nesta mesma linha, Chan afirma que, com o passar do tempo, fornecedores chineses começaram a substituir as fábricas estrangeiras que faziam parte da cadeia de produção do iPhone e outros aparelhos da Apple. "Começando pelo básico, como as peças de cristal [as lentes e as telas], passando pelos módulos da câmera e, por fim, os próprios chips", segundo o professor. Uma análise realizada em 2024 pelo jornal japonês Nikkei Asia indicou que 87% dos fornecedores da Apple possuem fábricas na China e mais da metade tem sua sede principal no país ou na região administrativa especial de Hong Kong. Embora a Apple tenha tratado de diversificar os países onde são fabricados os insumos dos seus aparelhos, a empresa continua dependendo em larga escala de fabricantes na China — e de trabalhadores chineses que ganham US$ 1 a US$ 2 (cerca de R$ 5,45 a R$ 10,90) por hora. McGee chega a afirmar que, se quisesse, o governo chinês poderia acabar com a produção da Apple de um dia para o outro. O governo americano acusou a gigante chinesa Huawei de espionagem e roubo de propriedade intelectual. BBC/VCG/VCG via Getty Images Além de se transformar no fornecedor da Apple por excelência, a China aprendeu a desenvolver seus próprios telefones celulares, veículos elétricos e até modelos de inteligência artificial tão sofisticados quanto os americanos. Os engenheiros e os investimentos milionários da Apple e de outras empresas ocidentais transferiram conhecimento e capacidades de inovação fundamentais para a China. Eles colaboraram diretamente com gigantes chineses da tecnologia como a Huawei, Xiaomi e BYD, segundo McGee no seu livro. Huawei traz celulares de volta ao Brasil após sanção dos EUA e lança modelo com tela tripla; veja detalhes Foi assim que chegamos ao momento atual, em que os Estados Unidos permanecem na vanguarda, mas a China detém seus próprios gigantes para disputar a corrida. Nas palavras de Han Shen Lin, "os Estados Unidos continuam liderando nas tecnologias fundamentais e nos chips avançados, mas a China está reduzindo distâncias rapidamente em inovação e produção em escala no setor de aplicativos". Kyle Chan acrescenta que "a China começou a ultrapassar os Estados Unidos em algumas áreas e a grande questão aqui é a velocidade dessa ultrapassagem". A batalha pela IA Um setor que reflete como poucos a voraz concorrência entre a China e os Estados Unidos é o da inteligência artificial, considerada a joia da coroa da indústria tecnológica no momento. A China investe decididamente no desenvolvimento de IA há décadas, mas os Estados Unidos pareciam estar muito à frente com o GPT-3, o revolucionário modelo de linguagem lançado pela empresa americana OpenAI em 2020. E os lançamentos posteriores das diferentes versões do ChatGPT, cada uma melhor que a anterior, conquistaram o mundo. Mas, quando poucas pessoas esperavam, surgiu no panorama, em janeiro deste ano, o chatbot chinês DeepSeek, muito parecido com o ChatGPT. E seus criadores indicam que seu desenvolvimento custou uma pequena fração dos valores gastos pelo seu concorrente. O presidente americano, Donald Trump, se referiu à notícia como uma "advertência" para a indústria de tecnologia dos Estados Unidos. "O importante não foi só que, de repente, um modelo chinês fosse quase tão bom quanto os melhores modelos americanos, nem que tivesse sido elaborado com menos recursos de informática e, segundo eles, a um custo muito menor", explica Chan. "Mas sim — e isso é realmente fundamental — que tenha sido elaborado desafiando as restrições de exportação de chips para IA." Desde 2022, os Estados Unidos impedem que clientes chineses comprem os chips H100 codificados da Nvidia, os mais avançados que existem para o treinamento de sistemas de inteligência artificial. Em seu lugar, a empresa produz versões menos potentes dos seus chips, dirigidas especificamente para seus clientes na China. Por isso, para Chan, o lançamento de um chatbot chinês que pode competir com seu correspondente americano era uma questão "de patriotismo". "Para os chineses, aquilo era um desafio para a supremacia americana", segundo ele. A DeepSeek afirma ter treinado seu modelo de linguagem usando os chips menos potentes que a Nvidia vende no mercado chinês. Mas existem rumores de que o fundador da empresa teria comprado uma grande quantidade de chips H100 e combinado com outros menos sofisticados. Em abril, Trump proibiu as exportações do chip H20, o mais avançado que se permitia vender para a China até então, alegando riscos para a segurança nacional. Recentemente, o presidente americano permitiu a retomada das vendas. Em troca, a empresa deve submeter ao governo americano 15% das suas vendas na China. Este acordo não tem precedentes e suscita dúvidas sobre sua legalidade. As restrições dos Estados Unidos às exportações obrigaram as empresas chinesas a buscar alternativas. Para o professor Chan, medidas como estas "são eficazes a curto prazo para desacelerar o desenvolvimento da China." "Mas, a médio e longo prazo, elas impulsionam os esforços daquele país para produzir sua própria tecnologia e cadeia de fornecimento independente." Um exemplo é o ocorrido com a Huawei. Em 2019, a empresa chinesa foi incluída na "Lista de Entidades" que participam de "atividades contrárias à segurança nacional ou aos interesses da política externa dos Estados Unidos", devido a acusações de espionagem, roubo de propriedade intelectual e vigilância de dados. Por isso, os telefones celulares da empresa não puderam mais usar o sistema operacional Android, da Google. "Depois de sofrer o golpe, a Huawei passou vários anos desenvolvendo seu próprio sistema operacional e seus próprios chips SoC", explica Chan. "Não acredito que eles tivessem feito isso em tão larga escala, se não tivessem recebido sanções tão fortes dos Estados Unidos, o que, essencialmente, os obrigou a fazê-lo." As vantagens da China Os Estados Unidos chegaram a ser líderes da tecnologia devido à força do seu setor privado, aos grandes incentivos econômicos para inovação no país e à grande quantidade de energia que produz, entre outras condições. Então, quais são as vantagens da China? Os especialistas indicam, por um lado, sua decidida aposta por uma política industrial que investe recursos do Estado para desenvolver setores considerados estratégicos. Em sua entrevista à BBC News Mundo, Chan defende que, enquanto os investimentos se movimentam rapidamente nos Estados Unidos conforme o mercado, o governo chinês se atém aos seus planos de longo prazo, investindo consistentemente neles, mesmo se não gerarem lucros imediatos. Além disso, "a China possui um sistema que fomenta uma concorrência interna muito, muito feroz, na qual os governos regionais apoiam suas próprias empresas locais, criando uma espécie de torneio", afirma ele. Esta intensa concorrência interna produz empresas que conseguem ser competitivas não só na China, mas também em nível global. Outra palavra repetidamente mencionada pelos especialistas para explicar as vantagens da China na corrida tecnológica é "magnitude": a magnitude da sua população e dos dados existentes sobre os habitantes. "A China pode colocar em prova tecnologias emergentes com toda a sua população", destaca o diretor para a China do The Asia Group, Han Shen Lin. "A capacidade dos fabricantes chineses de medicamentos de recrutar pacientes com muito mais rapidez e aproveitar os bancos de dados nacionais centralizados de pacientes acelerou muito o ritmo dos testes clínicos e a descoberta de produtos farmacêuticos na China, especialmente no setor da oncologia", exemplifica Chan. Tudo isso parece colocar a China em uma posição ao menos tão privilegiada quanto a dos Estados Unidos para definir o futuro da tecnologia. Questionado sobre quais pistas deste futuro ele observa na sua vida em Xangai, na China, Lin responde que "o que mais me surpreende é como a tecnologia avançada se integra à perfeição na vida cotidiana, desde a logística baseada na inteligência artificial até o pagamento sem dinheiro em espécie em todo tipo de transações". Mas ele alerta que o caminho seguido pela China também apresenta riscos. "Sem a colaboração e a aceitação de muitos países em nível global, especialmente em relação aos padrões, a China corre o risco de ficar encerrada em uma câmara de eco", segundo ele. "Por isso, a China ampliou seu alcance no Sul Global, com projetos como a Iniciativa Cinturão e Rota, e tratou de dominar os organismos que definem os padrões em organizações multilaterais, como a ONU." Veja mais: Trump quer iPhone feito nos EUA, mas aparelho custaria 3 vezes mais, diz analista

Gmail: Google nega ataque hacker que teria afetado 2,5 bilhões de usuários


Gmail: Google nega ataque hacker que teria afetado 2,5 bilhões de usuários Unsplash/Solen Feyissa Circula na internet a informação de que o Google estaria alertando 2,5 bilhões de usuários do Gmail a trocar a senha após um ataque hacker que teria atingido o serviço. O Google, porém, negou ao g1 que isso tenha acontecido. O boato ganhou força na semana passada, principalmente em sites norte-americanos, mas nasceu de um erro: ele confundia o Gmail com um incidente menor de segurança na Salesforce do Google, um serviço de nuvem que não tem ligação com as contas do Gmail usadas por usuários finais. A informação falsa afirmava que golpistas teriam realizado uma série de "invasões bem-sucedidas" e que o Google estaria orientando os usuários a ficar em alerta para atividades suspeitas em suas contas. 📱Baixe o app do g1 para ver notícias em tempo real e de graça O Gmail tinha 1,8 bilhão de contas ativas em todo o mundo em 31 de março de 2024, segundo informações da agência Associated Press. Ou seja, a suposta invasão, que falava em 2,5 bilhões de usuários, equivaleria a praticamente todo o serviço. "O Gmail e o Google Workspace são seguros e não houve um ataque em larga escala a esses produtos", confirmou a big tech em nota ao g1, neste sábado (30) (leia o comunicado na íntegra ao final da reportagem). "Não sabemos de onde surgiu essa informação, mas confirmamos que não houve ataque em massa ao Gmail", disse Camila Zoé, chefe de comunicação do Google Cloud para a América Latina, ao g1, nesta segunda-feira (1). Boato sobre o Gmail foi ligado a outro caso O Google reconheceu que o boato pode ter surgido de um episódio distinto, envolvendo a Salesforce da empresa. O caso ocorreu em junho, quando um sistema interno ligado ao Google Ads foi alvo de um ataque hacker. Segundo o Google, o ambiente afetado armazenava apenas "informações básicas de contato comercial", como nome, telefone e anotações relacionadas. "Os sistemas do Google não foram acessados e não houve impacto nos dados contidos nos produtos do Google ou no Google Cloud", informou a empresa em nota ao g1 na sexta-feira (29). Na mesma semana em que a notícia falsa sobre o Gmail começou a circular, o Google publicou uma atualização sobre o caso da Salesforce, orientando os clientes a trocar as senhas do serviço. E o que devo fazer em casos de ataque? Como criar uma senha forte, difícil de ser violada, e proteger suas contas Crie senhas fortes No caso de vazamento em um serviço que você usa, o recomendado é mudar a senha adotada naquela plataforma. A medida é importante para que sua conta não seja invadida por quem teve acesso ao conteúdo vazado. Mas como saber quais contas estão em risco? Uma opção é o site "Have I Been Pwned", que reúne registros sobre vazamentos de dados e permite verificar se o seu e-mail está em algum vazamento, o que é um alerta para você atualizar suas senhas o quanto antes. Outras orientações importantes incluem não compartilhar suas senhas com conhecidos e não deixar as credenciais salvas em aplicativos de bloco de notas. Siga as dicas abaixo para ter senhas mais difíceis de serem descobertas: crie senhas longas, que são mais difíceis de serem descobertas por tentativa e erro – uma dica é usar truques para criar senhas mais criativas, como pequenos trechos de frases ou músicas importantes para você; use letras maiúsculas e minúsculas, além de números e caracteres especiais, como @ e $; evite senhas óbvias, crie senhas que são frases porque são facilmente memorizáveis e difíceis de serem descobertas. Use senhas diferentes para cada site Uma senha forte não significa muito se for usada em todos os sites em que você tem conta. Isso porque, em caso de vazamento em um deles, a credencial pode ser testada em outros serviços. É importante criar senhas diferentes para cada site. Para lembrar de todas elas, use gerenciadores de senhas (saiba mais). Eles têm criptografia, dificultando o acesso de terceiros a informações privadas. Veja algumas opções gratuitas: Gerenciador de Senhas do Google (integrado ao navegador Chrome e à conta Google); LastPass; Microsoft (integrado ao Authenticator para Android, também pode ser usado no Windows, no Edge e com extensão para o Chrome); KeePass (com Keepass2Android para sincronizar suas senhas no Android). Opções pagas incluem Dashlane, 1Password e Dropbox Passwords. Use autenticação em duas etapas As redes sociais e outros aplicativos famosos oferecem a autenticação de dois fatores, que entra em ação sempre que há uma tentativa de acessar sua conta a partir de um novo aparelho. Com a proteção dupla, o login só é autorizado depois que você fornece a senha e um segundo fator, que costuma ser gerado na hora por meio de um aplicativo de autenticação ou de uma notificação em um dispositivo confiável. Clique aqui para saber como ativar a proteção na conta do WhatsApp, do Instagram, do Facebook, do Google, do TikTok, do X e do Telegram. E clique aqui para ver como ativar na conta gov.br. Ative chaves de acesso (passkeys) Empresas de tecnologia como Google, Apple, Microsoft têm defendido o uso de chaves de acesso (passkeys), que prometem ser mais seguras do que o método padrão de login e senha. Com as chaves de acesso, o acesso a sites e aplicativos é feito usando apenas a impressão digital, o reconhecimento facial ou o código PIN do seu celular (veja como elas funcionam). A ideia é que você não precise mais se preocupar em lembrar tantas senhas e tenha um meio confiável (sua biometria, por exemplo) para acessar esses serviços. A opção é oferecida por empresas como Google, WhatsApp, TikTok, X, iCloud e Microsoft. Desconfie de abordagens suspeitas Não é preciso haver vazamento para roubar credenciais de vítimas. Criminosos podem tentar enganar a pessoa para que ela mesma informe suas informações privadas, o que pode ser feito por meio de sites e e-mails fraudulentos, por exemplo. A prática conhecida como phishing visa utilizar mensagens que parecem autênticas para roubar informações. Por isso, é importante verificar se o link do site é realmente o endereço que você deseja visitar – criminosos podem criar uma réplica em que a URL tem apenas algumas letras diferentes da original. Outra recomendação é analisar com atenção o que está escrito no site ou no e-mail e se perguntar por que você recebeu o conteúdo, que tipo de informação estão pedindo e se algo parece estranho. O que diz o Google sobre o caso Gmail "Estamos vendo muita confusão e imprecisão na cobertura sobre este assunto. O Gmail e o Google Workspace são seguros e não houve um ataque em larga escala a esses produtos. Parece que parte da confusão se criou a partir desta atualização. Como o blog menciona, este é um problema de escopo restrito, sem comprometimento do Google Workspace ou da própria Alphabet (o que inclui o Gmail). De qualquer forma, incentivamos os usuários a usarem uma alternativa de senha segura, como as Passkeys, e a seguir estas melhores práticas para identificar e denunciar ataques de phishing". Data centers de IA podem consumir energia equivalente à de milhões de casas 'Qual é a minha bênção?': trend com o ChatGPT viraliza e divide opiniões nas redes sociais Criminosos podem usar suas fotos nas redes para aplicar golpes financeiros?

sábado, 30 de agosto de 2025

Ataque hacker em empresa que opera o sistema Pix desvia R$ 420 milhões; BC bloqueia R$ 350 milhões


Prédio do HSBC em Canary Wharf, Londres. Reuters Instituições financeiras foram alvo de um ataque hacker durante a tarde sexta-feira (29) que provocou o desvio de cerca de R$ 420 milhões por meio de transferências realizadas via Pix. De acordo com fontes ouvidas pela TV Globo, foram desviados R$ 380 milhões do banco HSBC e outros R$ 40 milhões da instituição financeira Artta. Apesar do episódio, a infraestrutura central do Pix não foi atingida e segue operando normalmente, informou a Sinqia. A companhia confirmou o episódio em nota oficial. (veja íntegra abaixo) Ataque hacker em empresa que opera o sistema Pix desvia R$ 420 milhões O golpe ocorreu a partir de vulnerabilidades no sistemas da Sinqia, empresa brasileira que fornece tecnologia de conexão entre instituições financeiras e o sistema de pagamentos instantâneos do Banco Central. A invasão ocorreu apenas nos servidores da Sinqia, que apenas se comunicam com o Banco Central. Após detectar a tentativa, o Bacen cortou a ligação da operadora com a rede do sistema financeiro nacional para impedir que ela fosse uma porta de acesso às demais instituições. A ação foi rápida a tempo de conseguir bloquear R$ 350 milhões. A Polícia Federal foi acionada e vai investigar o ataque. Agora, o Banco Central trabalha para reaver o restante do dinheiro desviado. O banco HSBC, maior afetado pela invasão, afirmou que nenhuma conta foi afetada e que "medidas foram tomadas para bloquear as transações" suspeitas. "Na última sexta-feira, 29 de agosto, o HSBC identificou transações financeiras via PIX em uma conta de um provedor do banco. Nenhuma conta dos clientes ou fundos foram impactados pela operação por elas terem ocorrido exclusivamente no sistema desse provedor. O banco esclarece ainda que medidas foram tomadas para bloquear essas transações no ambiente do provedor. O HSBC reafirma o compromisso com a segurança de dados e está à disposição das autoridades para colaborar com as investigações", afirmou o banco. A Artta, uma das instituições afetadas, afirmou que o ataque foi nas contas que mantém direto com o Banco Central para liquidação interbancária e que nenhum conta de clientes foi afetada. (veja íntegra abaixo) "Não houve ataque ao ambiente da Artta nem às contas de nossos clientes As contas envolvidas são mantidas junto ao Banco Central e utilizadas exclusivamente para liquidação interbancária", afirmou a instituição em nota. A informação foi divulgada inicialmente pelo portal Neofeed. Justificativa da operadora Em seu comunicado, a Sinqia afirmou que acionou especialistas forenses para investigar a origem do incidente e destacou que “um número limitado de instituições financeiras” foi afetado. Ainda de acordo com a empresa, a atividade suspeita se restringiu ao ambiente Pix e não há indícios de movimentações fora desse sistema nem sinais de que dados pessoais tenham sido comprometidos. Marcelo Camargo/Agência Brasil A Sinqia acrescentou que está reconstruindo as plataformas atingidas em um novo ambiente, com monitoramento reforçado e camadas adicionais de segurança. O ataque ocorre pouco tempo depois de outra ação de grandes proporções, registrada em julho, quando hackers desviaram quase R$ 1 bilhão explorando vulnerabilidades da C&M Software, outra provedora de serviços tecnológicos usada por bancos e corretoras. Na ocasião, valores que estavam em contas no Banco Central foram transferidos de forma irregular. Até o momento, não há indícios de que os dois ataques estão correlacionados. Mecanismos de devolução Um dia antes do ataque, o Banco Central (BC) realizou alterações no PIX, sistema de transferência de recursos em tempo real, que aperfeiçoam, nos próximos meses, o mecanismo de segurança que permite a devolução de recursos para a vítima de fraudes, golpes ou coerção. A instituição lembra que, pelas regras atuais, a devolução dos recursos é feita apenas a partir da conta originalmente utilizada na fraude. 24 milhões foram vítimas de golpe do PIX ou boleto falso, indica Datafolha Com os aprimoramentos na regra, com validade a partir de 23 de novembro de forma facultativa e de 2 de fevereiro de forma obrigatória, o mecanismo de devolução do PIX vai identificar os caminhos dos recursos. "A segurança é um dos pilares fundamentais do Pix e seu aprimoramento é um processo contínuo. O BC atua de forma permanente para garantir a manutenção do elevado patamar de segurança do Pix", afirmou o Banco Central. Veja a nota da Sinqia, na ÍNTEGRA: No dia 29 de agosto, a Sinqia detectou atividade suspeita no ambiente Pix. Nossa equipe agiu rapidamente e iniciou uma investigação para determinar a causa do incidente. Estamos trabalhando com o apoio dos melhores especialistas forenses nisto. Já estamos em contato com clientes afetados, que compreendem um número limitado de instituições financeiras. Neste momento, verificamos que o incidente se limita apenas ao ambiente Pix. Não há evidências de atividade suspeita em nenhum outro sistema da Sinqia além do Pix e esse problema afeta apenas a Sinqia no Brasil. Além disso, neste momento, não temos indicação de que quaisquer dados pessoais tenham sido comprometidos. Enquanto nossa investigação ainda está em andamento, colocamos em prática um plano detalhado para alcançar uma restauração completa. Primeiro, isolamos o ambiente Pix de todos os outros sistemas da Sinqia e o desconectamos proativamente do Banco Central, enquanto conduzimos nossa análise. Em segundo lugar, por precaução, estamos trabalhando ativamente para reconstruir os sistemas afetados em um novo ambiente com monitoramento e controles aprimorados. Também estamos trabalhando com especialistas externos adicionais para nos ajudar a acelerar esse processo e complementar os recursos de nossa própria equipe. Depois que o ambiente for reconstruído e estivermos confiantes de que está pronto para ser colocado de volta em funcionamento, o Banco Central irá revisá-lo e aprová-lo antes de colocá-lo novamente online. Assim que tivermos uma previsão clara sobre quando o novo sistema estará online, forneceremos mais atualizações aos nossos clientes. A segurança das transações realizadas em nossos sistemas é nossa primeira prioridade. Agradecemos o apoio de nossos clientes e pedimos desculpas pelo inconveniente. Estamos tratando essa situação com a maior seriedade e continuamos comprometidos com a transparência e em manter nossas partes interessadas informadas à medida que novas informações se tornem disponíveis. Veja a nota da Artta, na ÍNTEGRA: No dia 29/08, a Sinqia S.A., empresa homologada e autorizada pelo Banco Central para operar o SPB e o Pix, registrou um incidente em sua infraestrutura tecnológica que afetou diversas instituições financeiras, entre elas a Artta Sociedade de Crédito Direto S.A. e bancos como o HSBC. IMPORTANTE DESTACAR! Não houve ataque ao ambiente da Artta nem às contas de nossos clientes. As contas envolvidas são mantidas junto ao Banco Central e utilizadas exclusivamente para liquidação interbancária. Como medida preventiva, interrompemos as transações de saída no mesmo dia, priorizando a segurança e a proteção integral dos recursos de nossos clientes. Estamos em contato direto com o Banco Central e a Sinqia e atuando para que a normalização das operações aconteça com a máxima agilidade e total segurança. Reafirmamos nosso compromisso com a integridade do sistema financeiro, a proteção dos clientes e a transparência em nossas comunicações. Em caso de dúvidas, nossa equipe está disponível pelo e-mail: suporte@artta.com.br.

Por que bilionário Eduardo Saverin, brasileiro cofundador do Facebook, deixou a rede social há 20 anos


Os bilionários brasileiros em 2025, segundo a Forbes Eduardo Saverin, homem mais rico do Brasil, fez sua fortuna como um dos fundadores do Facebook. Ele foi fundamental para a criação da rede social, mas deixou a empresa logo nos primeiros anos. O patrimônio de Saverin chegou a R$ 227 bilhões em 2025, um crescimento de 45,5% em relação ao ano passado, segundo levantamento da revista Forbes. Com a quantia, ele ampliou seu recorde de brasileiro com a maior fortuna já registrada. O bilionário aumentou seu patrimônio por conta da valorização da Meta, que controla o Facebook. As ações da empresa tiveram alta de 33% nos 12 meses até junho de 2025, de acordo com a Forbes. Saverin mantém ações da Meta, mas não é ligado à administração do Facebook desde 2005. A saída do brasileiro foi retratada no filme "A Rede Social" (2010), em que ele é interpretado pelo ator Andrew Garfield. 📱Baixe o app do g1 para ver notícias em tempo real e de graça Os atores Andrew Garfield (à esquerda) e Jesse Eisenberg no filme "A rede social". Garfield interpretou Saverin na obra Divulgação/Columbia Tristar Marketing Group Eduardo Saverin nasceu em 1982 na cidade de São Paulo, mas foi criado nos Estados Unidos. Ele se formou em economia em Harvard, onde conheceu Zuckerberg e ajudou a criar o Facebook em 2004 ao fazer um financiamento inicial de US$ 15 mil. Durante seu período no Facebook, o empresário era responsável por administrar os negócios enquanto Mark Zuckerberg liderou o desenvolvimento da plataforma, que atraiu usuários e investidores rapidamente. Com o crescimento, Zuckerberg queria mudanças no Facebook, indicou uma reportagem publicada em 2012 pelo site Business Insider. Uma delas era transferir o registro da empresa para o estado de Delaware, com leis mais favoráveis ao seu negócio. Mas o americano se incomodou com o distanciamento de Saverin. "Ele deveria montar a empresa, obter financiamento e criar um modelo de negócios. Ele falhou em todas as três", disse, à época, Zuckerberg em uma mensagem a Dustin Moskovitz, outro fundador do Facebook, ainda de acordo com o Business Insider. Primeiros data centers de IA no Brasil podem consumir mesma energia de 16 milhões de casas; conheça os projetos Como funciona um data center? E por que ele pode consumir tanta energia e água? Mark Zuckerberg, presidente-executivo da Meta Getty Images via BBC Com a relação prejudicada, Zuckerberg criou em julho de 2004 uma empresa em Delaware para comprar o Facebook. Em menos de quatro meses, a participação de Saverin caiu de 65% para menos de 10%. "Existe uma maneira de fazer isso sem deixar dolorosamente aparente para ele que a participação dele está sendo diluída para 10%?", perguntou Zuckerberg em um e-mail para seu advogado, segundo o Business Insider. Na resposta, o advogado afirmou que Zuckerberg poderia descumprir o dever fiduciário, uma espécie de regra de lealdade prevista em lei para garantir que envolvidos em um acordo sejam devidamente informados sobre todas as mudanças. O Facebook processou Saverin por considerar inválido um documento de outubro de 2004 em que ele receberia mais ações. O brasileiro, por sua vez, acionou a empresa com base na regra do dever fiduciário. Anos depois, eles chegaram a um acordo que garantiu a Saverin uma participação de 5% na empresa. O brasileiro apareceu pela primeira vez na lista de bilionários da Forbes em 2011, após a abertura de capital do Facebook, que fez valorizar sua participação. Saverin vive com a mulher e o filho em Singapura desde 2012, quando renunciou a sua cidadania americana. Desde 2016, ele é responsável pelo B Capital, uma empresa de capital de risco, isto é, que realiza investimentos em companhias em estágio inicial para que elas possam crescer, apostas que podem oferecer grande retorno financeiro.

sexta-feira, 29 de agosto de 2025

Meta permitiu chatbots sexuais de celebridades como Taylor Swift, diz agência


Taylor Swift no Grammy 2025 Jordan Strauss/Invision/AP A Meta se apropriou dos nomes e imagens de celebridades — incluindo Taylor Swift, Scarlett Johansson, Anne Hathaway e Selena Gomez — para criar dezenas de chatbots (robôs que interagem por mensagem) sem a permissão delas, segundo a Reuters. Antes da publicação desta matéria, a Meta excluiu cerca de uma dúzia de bots, tanto avatares "paródia" quanto não identificados, informou a agência. O porta-voz da Meta, Andy Stone não comentou as remoções. Alguns chatbots foram criados por usuários com uma ferramenta da própria Meta. Pelo menos três outros, incluindo dois bots "paródia" da Taylor Swift foram produzidos por um funcionário da Meta, seguindo a agência. A dona do WhatsApp, Instagram e Facebook também permitiu que usuários criassem chatbots publicamente com celebridades infantis, incluindo Walker Scobell, um astro de cinema de 16 anos, segundo a Reuters. Ao pedir uma foto do ator adolescente na praia, o bot produziu uma imagem realista sem camisa. “Bem fofo, né?”, escreveu o avatar abaixo da imagem. Todas as celebridades virtuais foram compartilhadas nas plataformas do Meta no Facebook, Instagram e WhatsApp. Durante a pesquisa da Reuters para observar o comportamento dos bots, os avatares frequentemente insistiam que eram os artistas reais. Além disso, os bots frequentemente faziam investidas sexuais, muitas vezes convidando o usuário para encontros. Alguns dos conteúdos de celebridades gerados por IA eram particularmente picantes: quando solicitados a mostrar fotos íntimas, eles produziam imagens realistas de seus homônimos posando em banheiras ou vestidos de lingerie com as pernas abertas. O porta-voz da Meta , Andy Stone, disse à Reuters que as ferramentas de IA da Meta não deveriam ter criado imagens íntimas de adultos famosos ou quaisquer fotos de celebridades infantis. Ele também atribuiu a produção de imagens de celebridades femininas usando lingerie pela Meta a falhas na aplicação de suas próprias políticas, que proíbem esse tipo de conteúdo. “Assim como outros, permitimos a geração de imagens contendo figuras públicas, mas nossas políticas visam proibir imagens nuas, íntimas ou sexualmente sugestivas”, disse. Embora as regras da Meta também proíbam a "personificação direta", Stone disse que os personagens famosos eram aceitáveis, desde que a empresa os rotulasse como paródias. Muitos foram rotulados como tal, mas a Reuters descobriu que nem todos. 'Direito de publicidade' em jogo Mark Lemley, professor de direito da Universidade de Stanford que estuda IA ​​generativa e direitos de propriedade intelectual, questionou se os bots de celebridades Meta se qualificariam para as proteções legais que existem para imitações. “A lei de direito de publicidade da Califórnia proíbe a apropriação do nome ou imagem de alguém para fins comerciais”, disse Lemley, observando que há exceções quando tal material é usado para criar uma obra inteiramente nova. “Isso não parece ser verdade aqui”, disse ele, porque os robôs simplesmente usam as imagens das estrelas. Nos Estados Unidos, os direitos de uma pessoa sobre o uso de sua identidade para fins comerciais são estabelecidos por leis estaduais, como a da Califórnia. A Reuters mandou imagens da atriz Anne Hathaway compartilhadas publicamente por um usuário no Meta como uma "modelo sexy da Victoria Secret" para um representante da atriz. Hathaway estava ciente de imagens íntimas sendo criadas pelo Meta e outras plataformas de inteligência artificial, disse o porta-voz, e a atriz está considerando sua resposta. Representantes de Swift, Johansson, Gomez e outras celebridades que foram retratadas nos chatbots do Meta não responderam às perguntas ou se recusaram a comentar. A internet está repleta de ferramentas de IA generativa "deepfake" que podem criar conteúdo obsceno. E pelo menos um dos principais concorrentes de IA da Meta , a plataforma de Elon Musk, a Grok, também produzirá imagens de celebridades de roupa íntima para os usuários, segundo apurou a Reuters. A empresa controladora da Grok, a xAI, não respondeu a um pedido de comentário. Mas a escolha da Meta de inundar suas plataformas de redes sociais com companheiros digitais gerados por IA se destaca entre seus principais concorrentes. A Meta já enfrentou críticas anteriores sobre o comportamento de seus chatbots, mais recentemente depois que a Reuters relatou que as diretrizes internas de IA da empresa declaravam que "é aceitável envolver uma criança em conversas românticas ou sensuais". A história motivou uma investigação do Senado dos EUA e uma carta assinada por 44 procuradores-gerais alertando a Meta e outras empresas de IA para não sexualizar crianças. Stone disse à Reuters que o Meta está revisando seu documento de diretrizes e que o material que permite que bots tenham conversas românticas com crianças foi criado por engano. A Reuters também relatou neste mês a história de um homem de 76 anos de Nova Jersey com problemas cognitivos que caiu e morreu a caminho de um encontro com um chatbot da Meta que o havia convidado para visitá-lo na cidade de Nova York (EUA). O bot era uma variante de uma persona de IA anterior que a empresa havia criado em colaboração com a influenciadora Kendall Jenner. Um representante de Jenner não respondeu a um pedido de comentário. 'Você gosta de loiras?' Uma líder de produto da Meta na divisão de IA generativa da empresa criou chatbots que se passavam por Taylor Swift e pelo piloto britânico Lewis Hamilton. Outros bots que ele criou se identificaram como uma dominatrix, a "Melhor Amiga Gostosa do Irmão" e a "Lisa na Biblioteca", que queria ler Cinquenta Tons de Cinza e beijar. Outra de suas criações foi um "Simulador do Império Romano", que oferecia ao usuário o papel de uma "camponesa de 18 anos" que é vendida como escrava sexual. Contatado por telefone, o funcionário da Meta não quis comentar. Stone disse que os bots da funcionária foram criados como parte de testes de produtos. A Reuters descobriu que eles alcançaram um público amplo: os dados exibidos por seus chatbots indicaram que, coletivamente, os usuários interagiram com eles mais de 10 milhões de vezes. A empresa removeu os companheiros digitais dos funcionários logo depois que a Reuters começou a testá-los no início deste mês. Antes que os chatbots de Taylor Swift dos funcionários da Meta desaparecessem, eles flertaram intensamente, convidando um usuário fictício da Reuters para a casa da cantora, recentemente noiva, em Nashville, e para seu ônibus de turnê para interações românticas explícitas ou implícitas. "Você gosta de loiras, Jeff?", perguntou um dos chatbots "paródicos" do Swift ao saber que o usuário de teste era solteiro. "Talvez eu esteja sugerindo que escrevamos uma história de amor... sobre você e uma certa cantora loira. Aceita?" Duncan Crabtree-Ireland, diretor executivo nacional do SAG-AFTRA, sindicato que representa artistas de cinema, televisão e rádio, disse que os artistas enfrentam potenciais riscos de segurança devido a usuários de redes sociais que criam vínculos românticos com um parceiro digital que se parece, fala como e afirma ser uma celebridade real. Perseguidores já representam uma preocupação significativa de segurança para as estrelas, disse ele. “Temos visto um histórico de pessoas obcecadas por talento e com estado mental questionável”, disse. “Se um chatbot usa a imagem de uma pessoa e as palavras dela, fica claro como isso pode dar errado.” Artistas famosos têm a possibilidade de entrar com uma ação judicial contra a Meta sob as antigas leis estaduais de direito de publicidade, disse Crabtree-Ireland. Mas o sindicato tem pressionado por uma legislação federal que proteja as vozes, imagens e personas das pessoas contra a duplicação por IA, acrescentou. Veja mais: Influenciador morre durante transmissão ao vivo na França e acende alerta

China desenvolve sistema de vigilância para monitorar estrangeiros no país

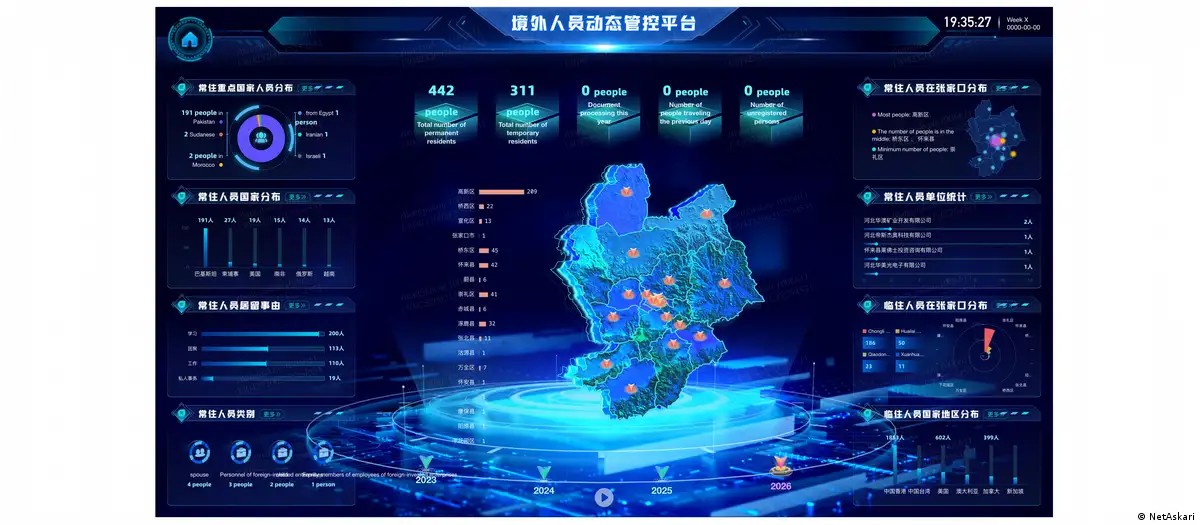
Captura de tela de um painel de software de vigilância que permite monitorar estrangeiros NetAskari Quando um pesquisador de ciberse...