segunda-feira, 22 de julho de 2024

Wi-Fi público tem risco baixo, mas pode permitir golpes; veja dicas para se prevenir


Conexão pode não oferecer recursos de segurança adequado e permitir, por exemplo, que golpistas 'espelhem' seu celular e saiba o que você faz. Pessoa mexe no celular Porapak Apichodilok/Pexels Espaços como praças, parques, terminais de ônibus, hotéis, entre outros, podem ter algo em comum: a conexão Wi-Fi pública. Apesar de ser um serviço bem-vindo, esse tipo de conexão pode por em risco a segurança digital, abrindo espaço para golpes. 🛜 Wi-Fi público é uma rede de internet disponível para qualquer pessoa se conectar. Normalmente, elas não possuem senha e podem ser acessadas por vários usuários ao mesmo tempo. A falta de recursos adequados de segurança pode permitir, por exemplo, a técnica conhecida como "man-in-the-middle" (homem no meio, em tradução livre), explica Marcelo Teixeira de Azevedo, professor de ciência da computação do Mackenzie. Nessa técnica, o criminoso usa uma brecha na rede pública para interceptar a comunicação entre o usuário e um aplicativo de banco, por exemplo, podendo roubar dados sensíveis e acessar contas bancárias. Mas, para realizar crimes do tipo, é preciso ter conhecimento específico sobre algumas ferramentas tecnológicas, o que não é comum para a maioria das pessoas, observa Carlos Alberto Iglesia Bernardo, professor de segurança cibernética no Instituto Mauá de Tecnologia. "Se for um ambiente bem configurado [com recursos de proteção], com atualizações e melhores práticas de segurança, eu diria que a probabilidade (de golpe no Wi-Fi público) é mínima", completa. Os especialistas, no entanto, sugerem tomar alguns cuidados extras, que valem para celulares e notebooks. Nesta reportagem, você saberá: O que fazer para ter mais segurança? Quais são os golpes mais comuns? Wi-Fi público é menos seguro? 🚫 O que fazer para ter mais segurança? Leia o termo de privacidade. Ele costuma ser um documento longo, mas os especialistas indicam sua análise. Vale redobrar atenção no trecho que tratar sobre o uso dos dados de navegação. Se possível, não faça compras online nem baixe arquivos para não ter que digitar dados sensíveis, como informações pessoais ou senhas de cartão de crédito. Evite fazer login em sites que exijam senhas. Alguns golpes refletem o que é visto e escrito em seu aparelho. Assim, o criminoso saberá suas informações. Mantenha atualizados os aplicativos e o sistema operacional do aparelho. Instale programas antivírus. Se precisar acessar ou digitar dados sensíveis, use VPN no aparelho. Ela funciona como um filtro que codifica seus dados de navegação, ou seja, as informações de navegação são registradas em códigos, dificultando o acesso por terceiros. Verifique a legitimidade da conexão. Criminosos podem criar uma rede com o mesmo nome para acessar os dados dos usuários. Nas redes legítimas, o provedor geralmente disponibiliza informações como nome, alcance e tempo máximo de uso. Por exemplo, espaços de Wi-Fi público oferecidos por prefeituras costumam ter placas com essas informações. Confirme se essas informações estão disponíveis antes de se conectar. 📲 Quais são os golpes mais comuns? Entre os casos mais comuns está o falso termo de privacidade. Ao concordar com ele, o usuário acaba permitindo o uso das informações pessoais para outros fins. Supostamente é uma rede gratuita que, no final das contas, ela vai poder ter acesso ao que você está fazendo e, eventualmente, compartilhar os dados com empresas terceiras, explica Marcelo Teixeira. "Não existe almoço grátis, né? No capitalismo, a gente sabe que às vezes a gente paga com outras informações que não necessariamente dinheiro e, hoje em dia, nossos dados têm grande valor", completa o professor. Outro modelo de golpe é hackear o endereço de IP. Todo aparelho tem esse endereço, que funciona como código de identificação na internet do seu celular . Se o criminoso tiver acesso a ele, toda sua atividade online ficará disponível. "Hackers têm ferramentas que conseguem tomar algumas ações em celulares e notebooks para explorar vulnerabilidades, como inserir páginas falsas para aplicar golpes, ter acesso a informações bancárias, até manusear o aparelho se passando pelo dono", explica Carlos Alberto. Além disso, como citado no início da reportagem, criminosos podem espelhar sua navegação na internet, ou seja, saber exatamente o que está fazendo e, com isso, ter acesso a informações pessoais. Por exemplo, se você fizer o login em uma conta bancária, seus dados de login e senhas poderão ser vistos pelos hackers. Veja mais detalhes no vídeo abaixo. Golpistas usam redes Wi-Fi liberadas para roubar dados de usuários Leia também: Um quarto dos celulares vendidos no Brasil é irregular Por que Taiwan é tão importante no mercado de chips Cientista e engenheiro de dados estão em alta e têm salário de R$ 20 mil 🛜 Wi-Fi público é menos seguro? Os especialistas explicam que a rede de conexão pública tende a ser menos protegida por conta do número de acessos e pouco controle que ela eventualmente tem. Normalmente basta um simples cadastro para conectar; às vezes, nem isso. Então, vale ficar de olho nos seguintes pontos que, se o Wi-Fi tiver, podem garantir mais segurança. São eles: Criptografia na conexão. Ela codifica as informações de navegação e dificulta acesso de terceiros. Para verificar se há, clique no ícone de "engrenagem", no campo direito da tela, quando for se conectar. Se a conexão tiver criptografia, vai aparecer a informação WPA2 ou WPA3. Saiba mais sobre aqui. Autenticação em duas etapas é um recurso que acrescenta camada adicional de segurança. Além de inserir a senha da conexão, o usuário precisa confirmar um código adicional, geralmente enviado para o seu dispositivo móvel, ou em uma outra página na web. Política de privacidade é um termo que explica as regras de uso da conexão. Normalmente, redes seguras possuem documentos do tipo e devem ser apresentados, exclusivamente, antes do usuário usar a internet. g1 experimentou o óculos de realidade aumentada da Apple Apple Vision Pro: veja primeiras impressões sobre óculos de realidade virtual Os bastidores, as estratégias e a rotina de quem ganha a vida vendendo vídeos de sexo; ASSISTA Os bastidores, as estratégias e a rotina de quem ganha a vida vendendo vídeos de sexo

sábado, 20 de julho de 2024

Uma semana após atentado, Donald Trump faz comício ao lado do vice, J.D. Vance


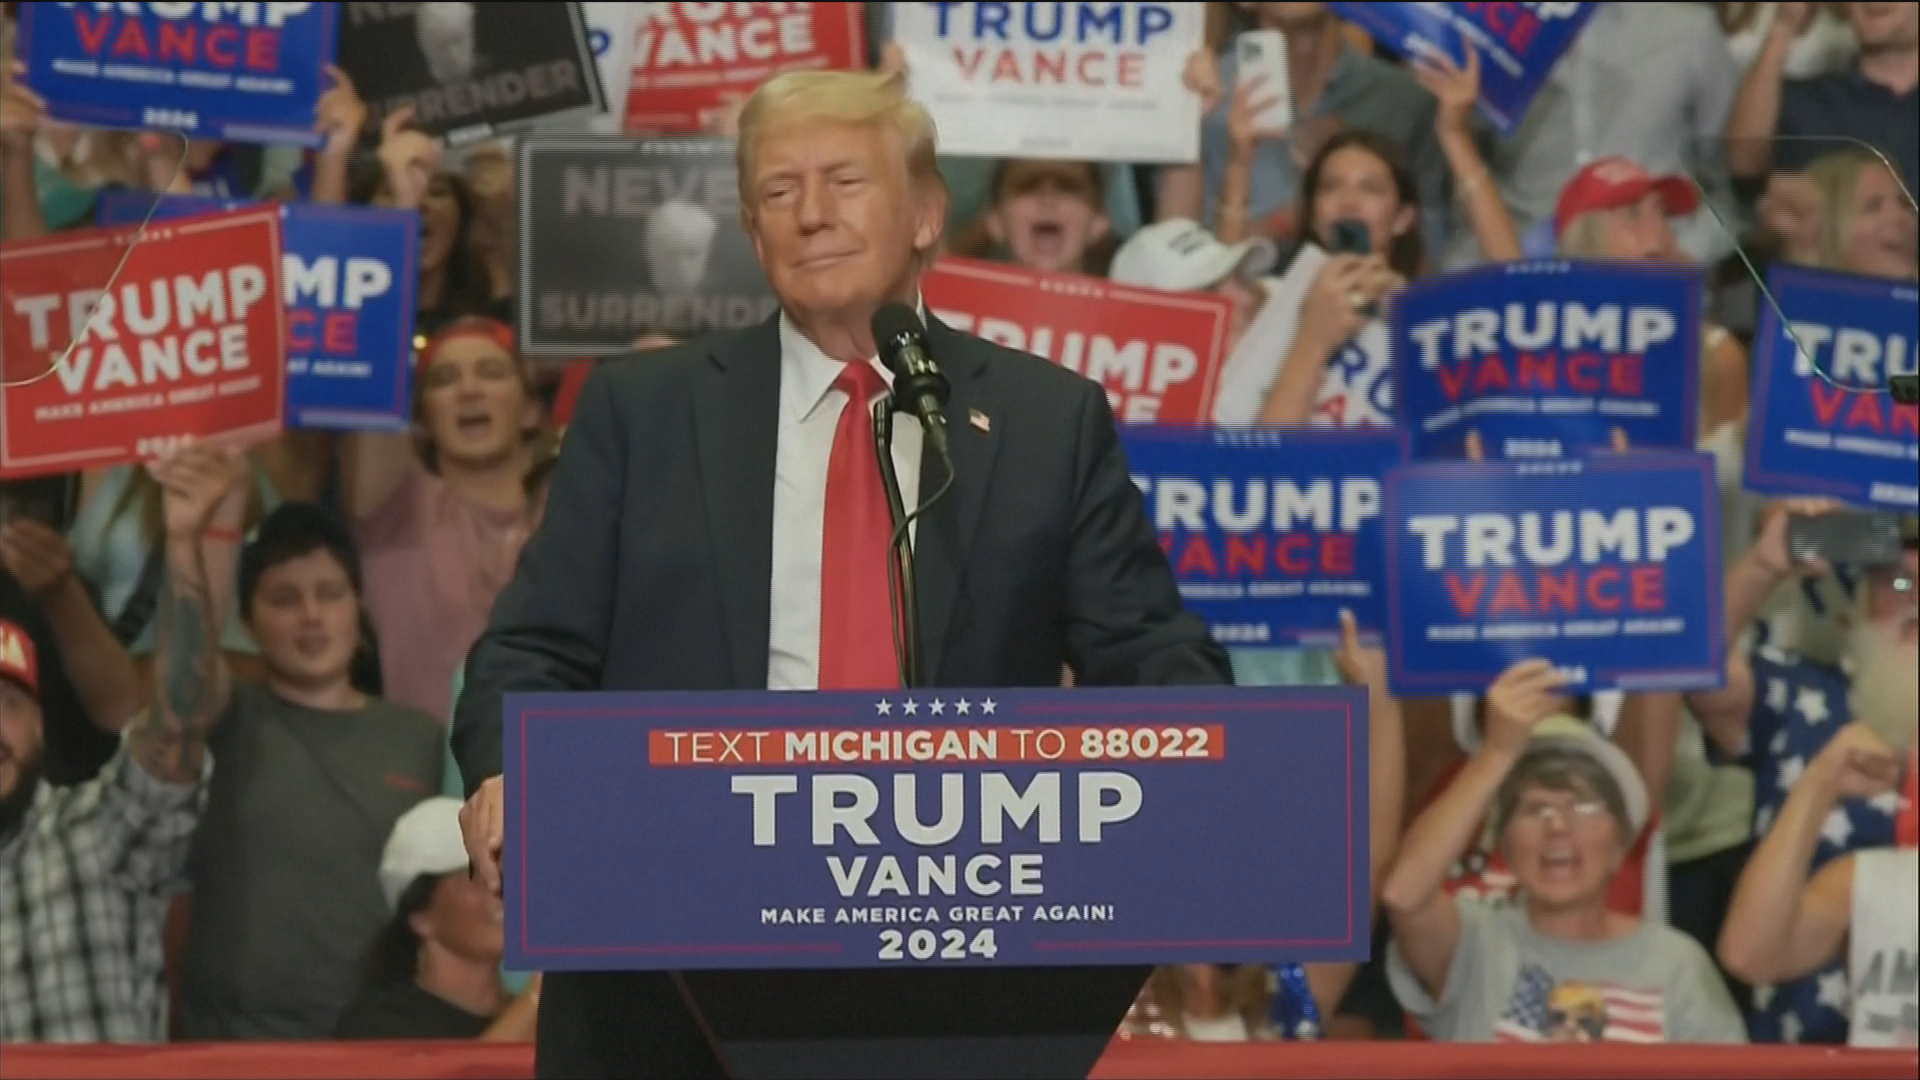
Enquanto isso, cresce pressão para presidente Joe Biden sair da campanha Trump faz o primeiro comício já como candidato do partido Republicano O ex-presidente americano Donald Trump fez o primeiro comício desde que sofreu um atentado e gaora já como candidato oficial do Partido Republicano. Joe Biden, que concorre à reeleição, continua sendo pressionado pelo partido democrata a deixar a corrida eleitoral. Agora, oficialmente candidato do Partido Republicano, Donald Trump subiu ao palco, no começo da noite, em Grand Rapids, cidade do estado norte-americano de Michigan. Antes dele, o candidato a vice J.D. Vance falou aos eleitores no Michigan. É um estado indeciso, importante tanto para Trump quanto para Biden, que venceu lá em 2020. O candidato republicano continua com o curativo na orelha. Uma semana atrás, sobreviveu a uma tentativa de assassinato, quando falava a eleitores na Pensilvânia. Donald Trump participa de comício em Michigan GloboNews/Reprodução Trump falou sobre o episódio. Disse que levou um tiro pela democracia. Fez uma enquete com os apoiadores sobre o candidato democrata: perguntou se eles preferiam enfrentar a vice Kamala Harris ou o presidente Joe Biden. Trump defendeu taxar importações chinesas. Falou que vai acabar com a inflação, mas não disse como. A inflação subiu nos Estados Unidos e no resto do mundo, na pandemia. Mas tem se aproximado da meta, depois que o Federal Reserve elevou os juros. Trump repetiu que vai incentivar a exploração de petróleo e também voltou a dizer que vai encerrar os investimentos na economia verde. Nos bastidores, a campanha de Donald Trump está preparando uma série de anúncios de TV focando não em Joe Biden, mas em Kamala Harris, tudo por causa da pressão para que Biden desista de tentar a reeleição pelo partido democrata. Segundo o jornal The New York Times, os assessores de Trump prepararam um dossiê com pesquisa sobre a vida dela – tanto quando era procuradora na Califórnia quanto como senadora. Eles querem saber quais são as maiores fragilidades da vice-presidente junto ao eleitorado. Desde o debate de 27 de junho, Biden vem enfrentando uma onde de pedidos dentro do partidop para sair da disputa. A performance dele foi considerada um desastre pela opinião pública. Enquanto isso, Joe Biden segue em sua casa de praia em Delaware, recuperando-se da Covid, e cada vez mais isolado, segundo a imprensa americana. Essa semana, perdeu o apoio de sua escudeira fiel de décadas, Nancy Pelosi, ex-presidente da Câmara e uma das figuraas principais do partido. Pelosi disse a aliados que, se Biden permanecer na corrida, o partido não vai eleger nomes suficientes para controlar a Câmara dos Deputados. A parlamentares, Pelosi sugeriu que, caso Biden desista, Kamala Harris não deve ser a substituta automática. O partido deveria realizar uma nova prévia, com vários candidatos. Nos últimos dias, Joe Biden foi procurado pelo líder do senado e pelo líder da Câmara, os dois preocupados. E seu antigo amigo Barack Obama não saiu em sua defesa – pelo contrário, a pessoas próximas, Obama diz que Biden deveria repensar a candidatura. Joe Biden foi vice-presidente nos dois mandatos de Barack Obama. A imprensa americana diz que Biden já estaria conversando com sua família sobre como seria uma eventual saída, mas ele segue firme dizendo que é o candidato e que só sai por um chamado de Deus. LEIA TAMBÉM: Biden está irritado com pressão de Obama e outros democratas para que ele desista da disputa, diz jornal Trump faz 1º comício após atentado Polícia Federal atua pela 1ª vez na segurança dos Jogos Olímpicos em território internacional

50 mil fiéis se reunem em Romaria em homenagem a Padre Cícero

MIlhares de romeiros estão na cidade pela celebração aos 90 anos da morte do líder religioso Milhares de fiéis se reúnem em romaria pelos 90 anos da morte de Padre Cícero, no sul do Ceará Em Juazeiro do Norte, no sul do Ceará, cerca de 50 mil fiéis se reuniram na romaria que marca os noventa anos da morte de Padre Cícero. Desde a última quarta-feira v(17/7), milhares de romeiros estão na cidade para as celebrações, que incluem missas, terços, e a procissão. Um dos locais mais procurados é a capela de Nossa Senhora do Perpétuo Socorro, onde fica o túmulo do líder religioso. Os festejos terminam neste sábado, dia da morte de Padre Cícero. LEIA TAMBÉM: De caixão improvisado a comoção popular: morte de Padre Cícero completa 90 anos Padre Cícero: quem foi o religioso que despertou devoção e polêmica na política e na igreja Templo prometido por padre Cícero é apontado como a 'igreja do fim do mundo'; entenda

Um dia após apagão cibernético, ao menos 1,6 mil voos são cancelados em todo planeta


As telas azuis já não ameaçam mais, mas a total recuperação do caos tecnológico pode levar semanas. Voos atrasados foram registrados em aeroportos do mundo. TV Globo/Reprodução Um dia depois do apagão cibernético global, países ainda sofrem com os efeitos do caos. Ao menos 1,6 mil voos em todo o planeta foram cancelados neste sábado (20). As telas azuis de ontem já não ameaçam mais. Mas a total recuperação do caos tecnológico pode levar semanas. O apagão aconteceu por uma falha de um software da empresa Crowdstrike. O sistema que deveria proteger os computadores de vírus, acabou derrubando as máquinas que usam o Windows. A Microsoft informou que o apagão, e o número de computadores atingidos, representa menos de um por cento de todas as máquinas que rodam o sistema Windows do planeta. Quase todos vão precisar ser reiniciados e atualizados manualmente – uma tarefa que exige trabalho e tempo. Até lá, alguns transtornos devem continuar. Passageiros em vários aeroportos do mundo ainda enfrentam atrasos, voos cancelados e perda de bagagem. Em Edimburgo, na Escócia, o jeito foi dormir entre as malas, no chão do aeroporto. Passageiros enfrentam atrasos em voos um dia após apagão cibernético. TV Globo/Reprodução LEIA TAMBÉM: Apagão cibernético atrasa voos e prejudica serviços bancários e de comunicação ao redor do mundo O que faz a empresa CrowdStrike, apontada como responsável por apagão global Companhias aéreas dos EUA relatam problemas técnicos após apagão cibernético no mundo Na fronteira dos Estados Unidos com o México, a queda dos sistemas dos agentes federais causou congestionamentos a perder de vista. Em alguns aeroportos, a normalidade começa a voltar aos poucos, como em Madri, na Espanha e em Nova Delhi, na índia. O diretor-geral da Crowdstrike, George Kurtz, alertou ontem para a ação de golpistas que exploram a confusão e pediu que os clientes da empresa – mais de 24 mil – permaneçam vigilantes. Agências cibernéticas do Reino Unido orientaram as pessoas hoje a ficar atentas a e-mails, ligações e sites falsos que fingem ser oficiais. O conselho é agir com cautela e desconfiar sempre. Enquanto boa parte do mundo sentiu os efeitos desencadeados pelo apagão, um país escapou ileso: a China. E a razão é simples: empresas nacionais são as principais fornecedoras de tecnologia usada pelos chineses. No Brasil, a companhia aérea Azul, que teve problemas por causa da pane virtual, disse que a operação já foi normalizada.

Nitazeno: novo opioide, mais forte que heroína e fentanil, é achado em drogas apreendidas em SP


Autoridades de São Paulo estão em alerta por causa de um opióide com uso proibido pela medicina: o nitazeno encontrado em drogas K tem potencial elevadíssimo para causar dependência e transtornos mentais Pesquisadores da USP e Unicamp encontraram um novo opióide misturado a drogas sintéticas vendidas em São Paulo. A substância tem um poder devastador no usuário, mais perigoso do que a heroína ou o fentanil. Quem fuma cigarros, nem sempre sabe quais substâncias ele carrega. Uma droga feita em laboratório, que tem como base os canabinoides sintéticos e preocupa pelo poder de expansão. Pesquisadores da USP e Unicamp ajudam a identificar a presença de Nitazeno em drogas apreendidas em São Paulo Jornal Nacional | g1 Estamos longe do centro de São paulo. É nesse terminal de ônibus, na zona leste da capital paulista, um lugar movimentado, de dia, que dezenas de pessoas consomem drogas K. A droga é conhecida como K - seguida por números - ou spice, especiaria em inglês. Lado a lado, os usuários sentem os efeitos. Um usuário da droga, que estava no local da reportagem, afirmou que a substância deixa uma pessoa apagada por cerca de duas horas. Repórter: o que é aquilo ali? Usuário 1: é o k9. É o que se faz. Você fuma e desliga. Repórter: fica quanto tempo apagado? Usuário 1: coisa de uma, duas horas. O vício fez esse rapaz de 23 anos deixar para trás o emprego, casa. Repórter: Você perdeu tudo de seis meses para cá? Usuário 1: Seis meses. Vendi o carro, comecei a discutir com a família e vim para a rua. Digo até que neurônio. Antes, eu era uma pessoa bem mais rápida, bem mais ligeira. Hoje sinto uma pessoa mais devagar, bem mais burra, digamos. Na parte de cima do terminal de ônibus, a gente tem os passageiros que circulam saindo do local onde se pega os trens. Do outro lado, próximo ao metrô e perto das grades da estação, é possível ver uma situação bastante difícil: um homem curvado, parado já há algum tempo. Usuário de droga K passa por efeito devastador Jornal Nacional | g1 É uma imagem chocante, no meio do vai e vem do transporte público. Ele tinha usado a droga momentos antes. Um segundo usuário de 25 anos estava dormindo e acordou com a chegada da reportagem. São jovens, gente ainda mais nova, que nem começou a vida direito. Nos arredores da estação, restam vazios os frascos usados para guardar droga. A preocupação com as drogas K aumenta com a mais recente descoberta de pesquisadores da USP e da Unicamp. Eles ajudaram a polícia técnico-científica de São Paulo a identificar a presença de nitazeno em drogas que foram apreendidas no estado. Um opióide extremamente forte, que torna a droga ainda mais perigosa, bastando uma pequena quantidade para causar efeito. O mesmo grupo já tinha detectado o fentanil, um potente anestésico. Maurício Yonamine, professor de toxicologia da faculdade de ciências farmacêuticas da USP, afirma que o fentanil é 50 vezes mais forte que a heroína. “Esses nitazeno são cerca de 10 vezes a 20 vezes mais potentes do que o fentanil, então, o que a gente tem é uma droga com potencial de causar dependência muito grande e potencial de causar fatalidades também muito grande”. Até 2020, a quantidade de drogas K apreendidas pela polícia civil do estado não passava de alguns gramas. Em 2021, já saltou para cerca de 5 quilos. No ano seguinte, 51 quilos e em 2023, foram 157 quilos. Estudo aponta que 157,1 kg foram apreendidos em São Paulo no ano passado Jornal Nacional | g1 A rede pública de saúde também sente o impacto. Na unidade mantida pelo governo paulista para tratar dependentes químicos, dos pacientes que foram questionados, 36% disseram ter usado drogas K recentemente. No ano passado, a secretaria municipal registrou 1099 casos suspeitos de intoxicação por drogas sintéticas. O professor de psiquiatria da Universidade Federal de São Paulo (Unifesp) explica que esse tipo de entorpecente pode levar a transtornos mentais para quem já tem essa predisposição. “Podem ser o gatilho para o início de um quadro de esquizofrenia, de transtorno bipolar. Ela tem dentre os seus impactos, esse efeito de causar aumento da adrenalina no corpo, que vai gerar reações de luta ou fuga. Então a gente vai ficar preparado para lutar ou fugir. E isso inclui, por exemplo, uma tensão muscular, essa coisa de ficar mais travado, pilhado, pronto para ter uma reação mais agressiva, se necessário”, diz Thiago Marques Fidalgo, professor do departamento de psiquiatria da Unifesp. LEIA TAMBÉM O que são as drogas K e por que elas têm alto potencial destrutivo; veja perguntas e respostas K2, K4, K9: drogas sintéticas saem das sombras, tomam as ruas de São Paulo, e governos resolvem falar: 'Pessoas estão sumindo' Drogas K: Como as substâncias que invadiram sistema prisional de MG devastam a vida dos usuários e desafiam profissionais da saúde Origem O nitazeno surgiu na década de 1950 em pesquisas farmacêuticas, mas por causa da alta potência, nunca foi aprovado para uso na medicina. E se conhece bem pouco dos seus efeitos. "O nitazeno foi sintetizado para ser medicamento, mas nunca foi utilizado para tal. De tal forma que a gente não sabe, pois nunca foi utilizado para humanos uma quantidade grande. A gente não tem essa informação”, afirma o professor de toxicologia da faculdade de ciências farmacêuticas da USP, Maurício Yonamine. O que já se sabe é o que essa droga tira de quem usa. Um terceiro usuário afirma: “minha vontade de me movimentar, minha vontade de comer. Nem me olhar no espelho eu consigo mais. Não tem nada, nem amor próprio mais. O vício me tirou tudo: a vontade de viver, a vontade de sonhar. Novamente, tirou tudo”. O Departamento de Narcóticos do estado de São Paulo afirmou que as drogas K são manipuladas, principalmente, em países asiáticos e europeus e que, muito provavelmente, o nitazeno já vem adicionado nesses entorpecentes. A Secretaria Estadual da Saúde informou que possui um centro especializado em tratar pessoas que enfrentam problemas relacionados ao uso do crack e de outras drogas. Segundo a Secretaria, a unidade funciona 24 horas por dia e os dependentes químicos passam por triagem e avaliação médica. Se necessário, ficam internados ou são encaminhados para outros serviços de saúde.

Apagão global cibernético afetou 8,5 milhões de aparelhos com o Windows, diz a Microsoft


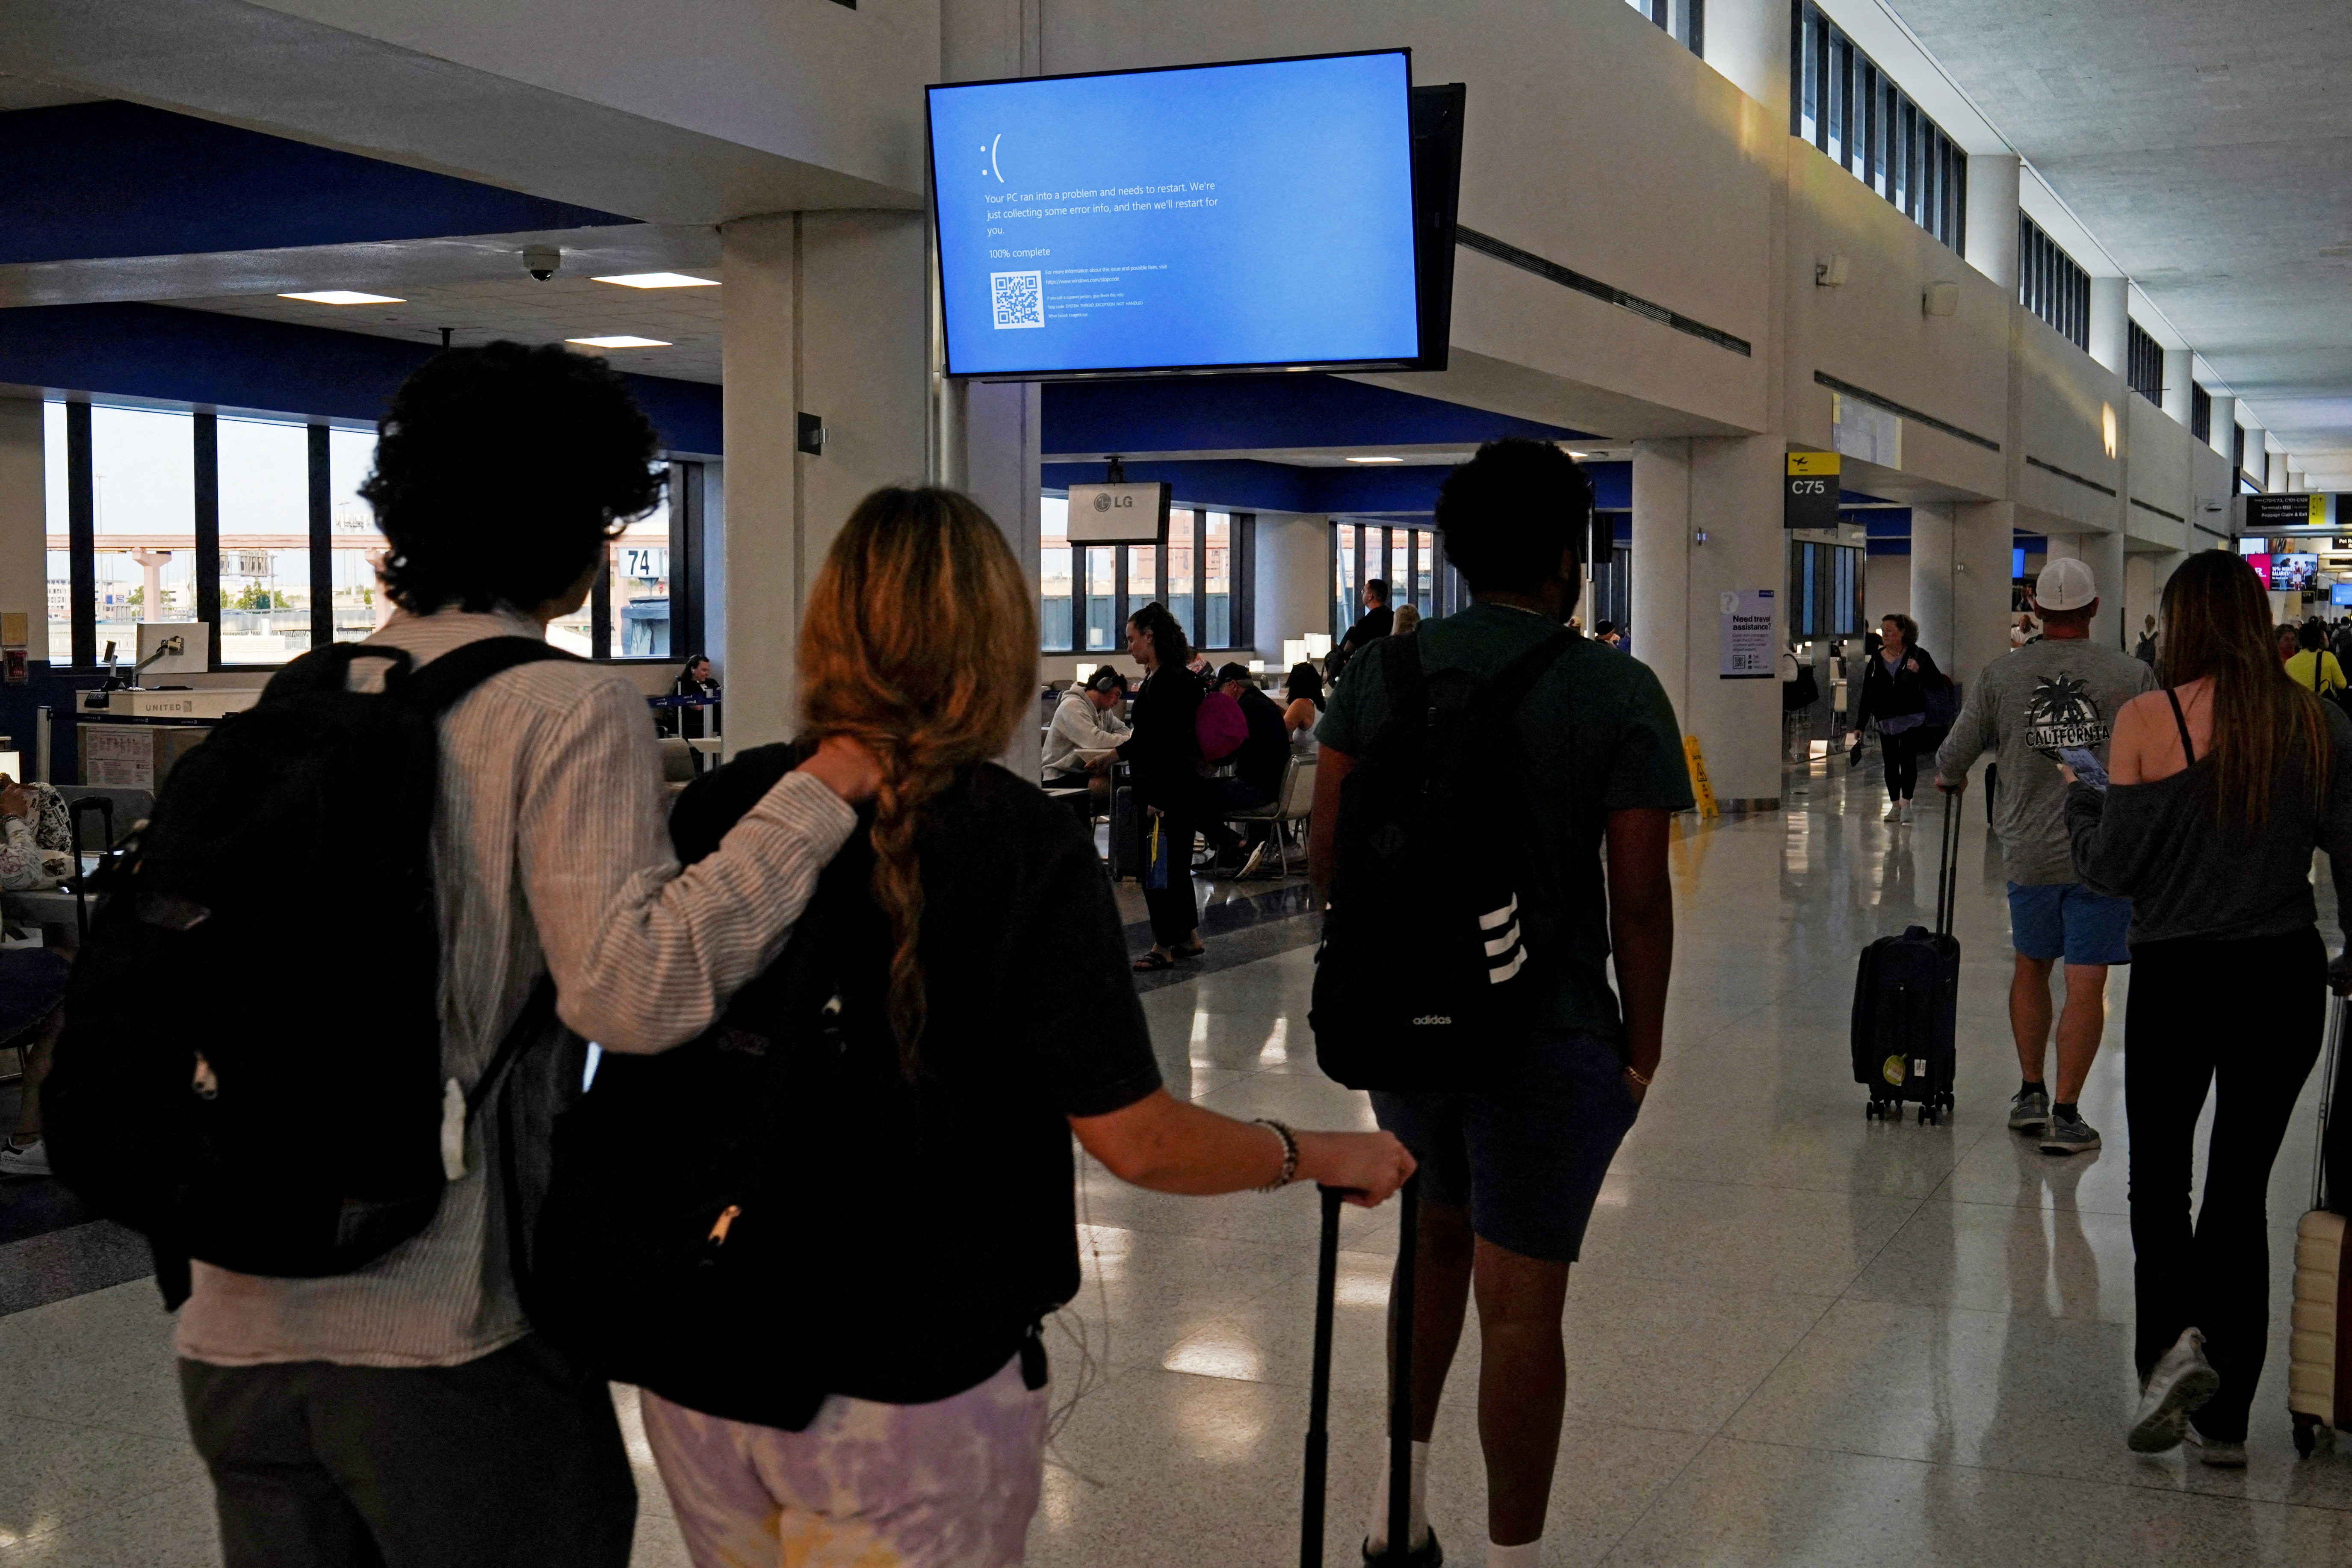
Ferramenta de segurança da empresa americana Crowdstrike afetou o funcionamento de clientes que usam o sistema operacional Windows em computadores. Falha não afetou usuários domésticos, mas é preciso estar alerta contra eventuais golpes. Por que o Brasil não foi tão afetado no apagão cibernético? A pane cibernética que prejudicou o funcionamento de sistemas ao redor do mundo na sexta-feira (19) atingiu 8,5 milhões de aparelhos da Microsoft, informou a empresa neste sábado (20). A falha em um dos sistemas de segurança da empresa norte-americana CrowdStrike tirou computadores do ar e causou atraso de voos, prejudicou serviços bancários e de comunicação ao redor do mundo. Uma ferramenta chamada Falcon, que serve para detectar possíveis invasões hacker, teve um problema na atualização (update) de software. A Microsoft é uma das clientes da CrowdStrike. "Atualmente estimamos que a atualização da CrowdStrike afetou 8,5 milhões de dispositivos Windows, ou menos de 1% de todas as máquinas com Windows", disse a Microsoft em nota. A empresa disse ainda que a CrowdStrike ajudou a desenvolver uma solução escalável que ajudará a infraestrutura Azure a acelerar uma correção. E diz também que trabalhou em parceria com a Amazon Web Services e a Google Cloud Platform para colaborar nas "abordagens mais eficazes". 'Tela azul' afetou empresas A falha desta sexta-feira afetou apenas empresas e não trouxe impacto para os dispositivos de usuários domésticos. Isso acontece porque o Falcon, plataforma de cibersegurança da empresa americana CrowdStrike que causou falhas após uma atualização, é oferecido exclusivamente para o ambiente corporativo. A CrowdStrike diz em seu site que mais de 29 mil clientes usam seus serviços de cibersegurança, incluindo empresas dos setores de varejo, saúde, serviços financeiros. Tela azul no aeroporto de Newark, nos EUA, durante apagão cibernético Bing Guan/Reuters O Falcon inspeciona quase tudo que acontece no computador em que está instalado, mas, nesta atualização, passou a agir de forma destrutiva sobre Windows, explicou Thiago Ayub, diretor de tecnologia da empresa de telecomunicações Sage Networks. "Como a falha é causada apenas num produto corporativo, usuários de empresas que não são clientes do produto em questão e usuários domésticos não precisam se preocupar nem tomar providências", afirmou. O que poderia ter sido feito? Para evitar o incidente, seria necessário ter tomado um cuidado maior com a liberação da nova versão da ferramenta, explicou Kleber Carriello, engenheiro de computação da empresa de soluções de rede Netscout. "Softwares como este da CrowdStrike recebem atualizações em tempo real, pois a natureza deles é estar à frente do atacante. Porém, estas atualizações de versão deveriam seguir critérios rígidos de análise", afirmou. A empresa deveria ter realizado testes mais intensivos em ambientes que simulem cenários reais antes de liberar a atualização, disse o presidente da Associação Brasileira de Segurança Cibernética, Hiago Kin. "Essa situação destaca a importância de processos rigorosos de testes e validação em atualizações de software, especialmente em produtos de segurança cibernética com amplo uso global", avaliou. Os setores de tecnologia da informação de empresas devem desabilitar atualizações automáticas de componentes complexos em sistemas críticos, analisou Gaidar Magdanurov, presidente da empresa de cibersegurança Acronis. "Além disso, problemas dessa magnitude podem ser atenuados pelas empresas ao garantir que uma solução e estatégias robusta de backup e recuperação seja empregada e testada regularmente". Entenda o que provocou apagão cibernético que afetou o mundo Existe risco para usuários domésticos? Apesar de não afetar diretamente usuários domésticos, é preciso estar alerta contra eventuais tentativas de golpes que usem a pane da CrowdStrike como gancho. Cibercriminosos costumam aproveitar casos de grande repercussão para criar sites falsos e disparar mensagens com instruções enganosas que induzem as vítimas a instalarem arquivos mal-intencionados, diz Ayub. "Não há uma ação generalizada que usuários domésticos e empresas que não são clientes desse produto devam tomar", disse o executivo. "Qualquer orientação nesse sentido deve ser observada como suspeita de se tratar de um golpe." LEIA TAMBÉM: Especialistas criticam atualização no sistema da CrowdStrike: 'Recuperação é manual e lenta' Por que o Brasil não foi tão afetado por pane global cibernética quanto os EUA e Europa? O que faz a empresa CrowdStrike, apontada como responsável por apagão global VÍDEOS: apagão cibernético afeta voos e serviços pelo mundo

'Bug do milênio' atrasado? Entenda medo global na virada dos anos 2000


Falha global não se concretizou. Empresas e governos gastaram bilhões de dólares para atualizar seus sistemas nas vésperas da virada do ano. Falha em computadores causa 'tela azul' em aeroporto de Newark, nos EUA, nesta sexta, 19 de julho de 2024 Bing Guan/Reuters Era 31 de dezembro de 1999. A energia festiva da véspera de Ano Novo estava misturada a um medo que assombrava o mundo. À meia-noite, uma falha global poderia colapsar tudo que era comandado por computadores: bancos, aviação, sistemas de energia, telefonia e serviços básicos. Poucas pessoas ousaram voar durante a virada do ano. Era o medo do chamado "bug do milênio", que não se concretizou. Nesta sexta-feira (19), quando um apagão cibernético afetou vários lugares do mundo, diversas pessoas no X brincaram que ele chegou 24 anos atrasado. "Quem diria que o bug do milênio só estava atrasado", disse um usuário da rede social. "O bug do milênio chegou 24 anos atrasado, com isso podemos chamar de bug Rubens Barrichello?", brincou outro. 💻 A pane mundial foi causada por uma falha em uma atualização de uma ferramenta de segurança da empresa CrowdStrike. Ela funciona como uma espécie de antivírus para empresas. O problema cancelou voos e impactou bancos, serviços de saúde e serviços públicos em diversos países do mundo. "Empresas entraram em pânico, porque seus sistemas de produção poderiam colapsar, e até pessoas com marcapassos estavam assustadas. A turma catastrofista dizia que era o apocalipse e o que mundo voltaria a Idade das Trevas. Sorte da humanidade que naquela época não existia redes sociais", disse o comentarista Ariel Palacios. "A venda de armas nos Estados Unidos em dezembro de 1999 cresceu 20%. Alguns compraram galinhas para ter comida em casa, com ovos frescos, caso o caos se espalhasse nas ruas. E construíram bunkers em locais isolados", relembrou Palacios. Central de operações contra o 'bug do milênio' em Los Angeles, nos EUA Jim Ruymen/AFP/Arquivo 📆 O medo do "bug do milênio" tinha a ver com a virada da data. Os sistemas mais antigos de computadores registravam as datas com dois dígitos, inclusive para os anos - 98 e 99, por exemplo. ➡️ A grande falha iria acontece se, à meia-noite, os computadores lessem o "00" de 2000 como sendo de 1900. 💰 Para evitar o equívoco que supostamente levaria a uma hecatombe, empresas e governos gastaram bilhões de dólares para atualizar seus sistemas. Na França, o Crédit Agricole gastou quase € 140 milhões, enquanto a France Telecom, agora rebatizada de Orange, gastou € 160 milhões. A empresa de trens francesa SNCF voluntariamente parou todos os seus trens por 20 minutos entre 23h55 e 00h15, por simples precaução, o tempo para verificar se tudo estava funcionando. Não se sabe o dinheiro investido ajudou a evitar o desastre. Fato é que o apagão cibernético desta sexta causou muito mais transtornos que o tão temido bug do milênio. Duas décadas do "Bug do Milênio"

China desenvolve sistema de vigilância para monitorar estrangeiros no país

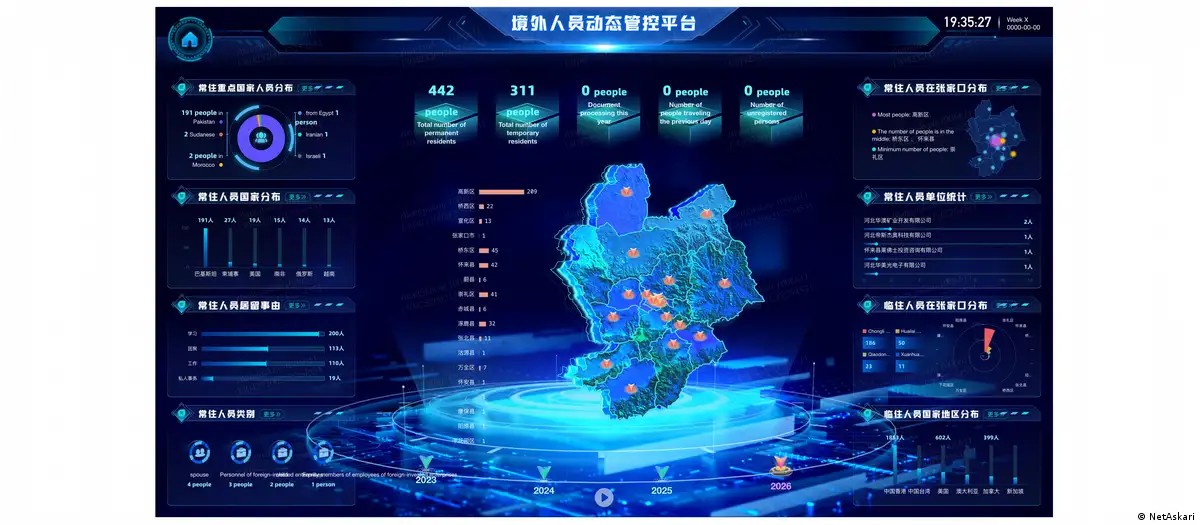
Captura de tela de um painel de software de vigilância que permite monitorar estrangeiros NetAskari Quando um pesquisador de ciberse...