segunda-feira, 15 de julho de 2024

Meta retira restrições severas às contas de Trump no Facebook e no Instagram por causa da campanha eleitoral


Desde janeiro de 2023, o ex-presidente seguia regras diferentes em ambas as plataformas e corria o risco de ficar suspenso por até dois anos caso publicasse 'conteúdo violador', mesmo que de baixo impacto. Donald Trump no banco dos réus no primeiro dia de julgamento pela acusação de ocultar pagamentos a ex-atriz pornô durante a campanha de 2016, em 15 de abril de 2024. Angela Weiss/Pool via Reuters A Meta anunciou que o ex-presidente Donald Trump não está mais sujeito a restrições severas por violações de regras no Facebook e no Instagram. A decisão foi comunicada por Nick Clegg, presidente de assuntos globais da big tech, na última sexta (12). Anteriormente, Trump podia ser suspenso de ambas as redes caso publicasse "conteúdo violador", ainda que de baixo impacto. Segundo as regras da empresa para o republicano, a suspensão variava entre um mês e dois anos, dependendo da gravidade da violação. Em 2021, a Meta decidiu suspender os perfis de Trump após o ataque ao Capitólio em 6 de janeiro daquele ano. Em janeiro de 2023, a companhia de Mark Zuckerberg reativou as contas, porém com regras mais duras. Agora, a Meta retirou as penalidades mais severas devido à campanha eleitoral deste ano. "Ao avaliar nossa responsabilidade de permitir a expressão política, acreditamos que o povo americano deve ouvir os indicados à Presidência na mesma base", escreveu Nick Clegg. "Como resultado, o ex-presidente Trump, como indicado do Partido Republicano, não estará mais sujeito às penalidades de suspensão aumentadas. Todos os candidatos permanecem sujeitos aos mesmos Padrões da Comunidade que todos os usuários do Facebook e do Instagram", completou. A Meta não foi a única empresa a suspender Trump de suas plataformas após o ocorrido em 6 de janeiro de 2021. O YouTube (que pertence ao Google) e o Twitter (agora conhecido como X) também desativaram os perfis do ex-presidente. Atualmente, assim como nas redes da Meta, Trump já está autorizado a publicar tanto no YouTube como no X. Brasil manda 4x mais áudios no WhatsApp do que outros países, diz Zuckerberg Brasil manda 4x mais áudios no WhatsApp do que outros países, diz Zuckerberg Samsung lança anel que monitora sono e atividades físicas Samsung lança anel que monitora sono e atividades físicas Conheça o GPT-4o, novo modelo de IA usado pelo ChatGPT Conheça o GPT-4o, novo modelo de IA usado pelo ChatGPT

Golpistas enviam mensagens falsas sobre restituição do Imposto de Renda; veja como se proteger


Mensagem inclui link que imita site do governo federal e induz usuários a enviarem PIX para agilizar o suposto pagamento. Receita Federal alerta que não inclui links nem pede informações pessoais em comunicações pela internet. Golpe induz usuários a pagarem PIX para receber suposta restituição do Imposto de Renda Reprodução Criminosos estão se passando pelo governo federal em mensagens fraudulentas sobre a restituição do Imposto de Renda. O golpe da vez tenta induzir as vítimas a enviarem um PIX para agilizar o suposto pagamento. Tudo começa em um SMS com um alerta falso de que o valor a ser restituído no Imposto de Renda está prestes a vencer e que, para o contribuinte receber o pagamento imediatamente, é preciso clicar em um link. ⚠️ Mas lembre-se: se você tiver valores a receber, ele será depositado automaticamente na conta que você informou na declaração, seguindo o cronograma da Receita Federal. Você não precisa solicitar a transferência em nenhum lugar. A Receita Federal, responsável pelo Imposto de Renda, não envia links nem solicita dados em mensagens pela internet. Por isso, se você receber esta mensagem, não clique no link (veja ao final como identificar mensagens falsas). Como funciona o golpe? A mensagem está circulando há algumas semanas e indica que é enviada por GOVBR, uma tentativa dos golpistas de se passarem pela plataforma gov.br, criada para permitir o acesso a vários serviços públicos na internet. O link falso leva para um site que imita o do governo federal e leva a vítima a inserir CPF e senha do gov.br. Depois, a página pede para confirmar dados como nome da mãe e data de nascimento. Os golpistas ainda orientam a informar uma chave PIX para onde seria destinado o valor da restituição. E informam que, para confirmar o processo, o contribuinte deve pagar uma suposta taxa do Banco Central via PIX. Mas a chave informada no site é um CNPJ que não tem relação com o Banco Central. O g1 identificou que é titular é, na verdade, uma microempresa registrada na última sexta-feira (12), na cidade de São Paulo. Veja o calendário dos lotes de restituição do Imposto de Renda Hacker coloca à venda suposta lista de quase 10 bilhões de senhas: você deve se preocupar? Golpe induz vítima a pagar taxa para receber suposta restituição do Imposto de Renda Reprodução Como se proteger? Neste caso, somente clicar no link não oferece riscos como vírus para o dispositivo, já que o objetivo é levar a pessoa a fazer uma transferência por PIX. Também há a possibilidade de golpistas coletarem dados do gov.br, ainda que nos testes do g1, foi possível acessar o sistema com senhas fictícias. Há alguns indícios que apontam que uma mensagem é falsa e podem te ajudar a não cair em um golpe. Veja abaixo alguns elementos presentes neste tipo de fraude. 📱 E-mails ou mensagens de texto com links ou solicitações de dados ou de correções nas declarações – a Receita Federal não inclui esses itens em suas comunicações pela internet 🌎 O link não tem o final ".gov.br", usado por sites de órgãos públicos – neste caso, ele termina com ".com" e ainda direciona o usuário para outro endereço ✉️ O autor da mensagem, GOVBR, tenta se passar pelo gov.br, mas ao clicar no contato, não há mais informações sobre o número que enviou o SMS 📣 Os golpistas tentam trazer um senso de urgência ao dizer que o prazo está prestes a vencer, induzindo a vítima a clicar no link e seguir as instruções; ✍️ Texto não segue padrão de mensagens oficiais, ficando sem acentuação e pontuação corretas, além de letras maiúsculas no início das palavras "Imposto de Renda" A Receita Federal também orienta a não abrir anexos, que podem ser programas criados para causar danos ao computador ou coletar suas informações, e orienta: em caso de dúvida, use o site do órgão ou o e-CAC, dois canais oficiais para verificar a autenticidade das comunicações. LEIA TAMBÉM: Confira os 5 golpes do PIX mais comuns feitos pelo celular Como detectar golpes de ofertas falsas de emprego no WhatsApp Golpe do advogado: criminosos se passam por profissionais reais para cobrar 'despesas' de processos Golpes no Whatsapp: saiba como se proteger Saiba se está sendo vigiado: veja sinais um celular infectado com aplicativo espião

sábado, 13 de julho de 2024

CapCut vai deixar de oferecer armazenamento gratuito a partir de agosto


A ByteDance, dona do app de edição de vídeos, também anunciou que está limitando o número de colaboradores em uma só conta no plano grátis. CapCut vai deixar de oferecer armazenamento gratuito a partir de agosto Unsplash/Onur Binay O CapCut anunciou que vai encerrar o armazenamento gratuito em nuvem em seu app a partir do dia 5 de agosto de 2024. Depois dessa data, os usuários deverão assinar um dos planos oferecidos para conseguir salvar os vídeos editados. A alteração estará em vigor em todos os mercados que o CapCut opera, incluindo o Brasil, confirmou a ByteDance, dona do app de edição de vídeos e também do TikTok, ao g1. Em um alerta no aplicativo, o CapCut diz que a pessoa ainda pode "baixar seus projetos e arquivos existentes, mas não pode carregar novos nem fazer alterações. Para usar todos os recursos do espaço, você precisa assinar um plano de armazenamento". Até então, o app disponibilizava 1 GB sem custo para todo mundo. No Brasil, os planos de armazenamento do CapCut custam a partir de R$ 7,90 e podem chegar a R$ 36,90 por mês, dependendo do espaço escolhido. Outra mudança anunciada é o encerramento do acesso a uma conta por até cinco pessoas no plano gratuito. A partir de agosto, esse limite será de duas pessoas. Um porta-voz da ByteDance, dona do TikTok e do CapCut, disse que "os usuários poderão adicionar um colaborador à sua conta CapCut gratuitamente. Caso queiram colaborar com mais pessoas, o CapCut oferece o pacote Team Tier, que permite que os usuários colaborem com mais contas para usar o mesmo espaço na nuvem". LEIA TAMBÉM: Banco Central alerta sobre vazamento de quase 40 mil chaves Pix de clientes da 99Pay Hacker coloca à venda suposta lista de quase 10 bilhões de senhas: você deve se preocupar? 'Cupido' no Tinder: Saiba como seus amigos podem te ajudar a escolher um 'ficante' no app VÍDEO: Jovens estão trocando o Google pelo TikTok na hora fazer pesquisas Jovens estão trocando o Google pelo TikTok na hora fazer pesquisas VÍDEO: Brasil manda 4x mais áudios no WhatsApp do que outros países, diz Zuckerberg Brasil manda 4x mais áudios no WhatsApp do que outros países, diz Zuckerberg VÍDEO: Como denunciar postagens no Instagram, TikTok e Kwai e em outras redes sociais Como denunciar postagens no Instagram, TikTok e Kwai e em outras redes sociais

sexta-feira, 12 de julho de 2024

Governo avalia que Fortune Tiger pode ser liberado no Brasil e vai tentar bloquear acesso a sites do exterior


Segundo integrantes do Ministério da Fazenda, caça-níquel virtual precisa de alguns ajustes para estar adequado à categoria de jogos online prevista na lei das bets. Portaria que regulamenta o segmento deve ser publicada neste mês. Fortune Tiger Reprodução O governo federal acredita que o Fortune Tiger pode ser oferecido pelas plataformas de apostas estabelecidas no Brasil e pretende bloquear sites que ofereçam esse jogo online a partir do exterior (entenda mais abaixo). 🐯Um dos mais populares caça-níqueis online no Brasil atualmente, o Fortune Tiger foi criado por uma empresa com sede em Malta e é oferecido aos jogadores brasileiros por plataformas de apostas sediadas no exterior. A informação é de integrantes do Ministério da Fazenda ouvidos pelo g1. Para eles, o Fortune Tiger — conhecido popularmente como jogo do tigrinho – tem quase todas as características necessárias para se enquadrar na lei das bets, aprovada pelo Congresso e sancionada pelo presidente Lula (PT) dezembro de 2023. Na visão dessas fontes, a lei que trata das apostas esportivas, abriu a possibilidade de as plataformas oferecem jogos on-line como o Fortune Tiger, definidos como aqueles em que a) há quota fixa, ou seja, o apostador sabe quanto ganhará a depender de quanto apostar e do resultado; b) em que o resultado é determinado de forma aleatória, a partir de um gerador randômico de números, símbolos, figuras ou objetos. Os integrantes da Fazenda ressaltam que, atualmente, outros jogos com características semelhantes ao Fortune Tiger, que também usam roletas e símbolos, podem não ter as condições para serem oferecidos legalmente no Brasil. Para validar quais jogos atendem a essas condições, a lei das bets previu que todos o jogos passem por certificação de empresas credenciadas pelo Ministério da Fazenda. Até hoje, há quatro: Gaming Associates Europe Ltd, BMM Spain Testlabs, eCogra Limited e Gaming Laboratories International LLC. SP teve mais de 500 registros de BOs contra o cassino online; suspeitos podem responder por quatro crimes Bloqueio de acesso a sites hospedados no exterior O mercado regulado de apostas no Brasil vai começar a funcionar em 1º de janeiro de 2025. A partir de então, as empresas que quiserem oferecer os serviços no Brasil vão precisar estar sediadas no país e cumprir as regras estabelecidas pelo Ministério da Fazenda, como a certificação de jogos e a abertura de um domínio bet.br. Para evitar que os jogadores sigam jogando em sites do exterior, o Ministério da Fazenda quer que o acesso a eles seja bloqueado, e para isso pretende acionar a Agência Nacional de Telecomunicações (Anatel). Nesse sentido, no início do mês, a Loteria do Estado do Rio de Janeiro (Loterj), que tem feito credenciamento de plataformas de apostas online, foi à Justiça para tentar impedir que sites de bets não credenciados por ela fossem impedidos de oferecer o serviço para apostadores do estado. A medida é vista na Fazenda como precipitada. Ansiedade e promessa de lucro fácil levam apostadores a caça-níqueis on-line na madrugada

Ministério da Fazenda publica portaria sobre prevenção à lavagem de dinheiro em apostas esportivas e jogos online


Para operar no Brasil, as empresas de aposta deverão validar a identidade dos apostadores e fazer uma classificação de risco para clientes, funcionários e fornecedores. Apostas esportivas; jogos online Joédson Alves/Agência Brasil A Secretaria de Prêmios e Apostas, vinculada ao Ministério da Fazenda, publicou nesta sexta-feira (12) no Diário Oficial da União uma portaria com regras para controle interno das empresas que poderão explorar o mercado de apostas esportivas e os jogos online no Brasil. Com as normas, as empresas que receberem a autorização para praticar a atividade deverão se enquadrar nas políticas, procedimentos e controles internos de prevenção à lavagem de dinheiro. Para isso, deverão cumprir uma série de exigências como validar a identidade dos apostadores no momento do cadastramento. O objetivo é proibir que ocorram, por exemplo, apostas de menores de idade, agentes que atuam no ramo esportivo e que possam influenciar nos resultados ou pessoas viciadas em jogos e diagnosticadas com ludopatia. As informações coletadas de apostadores devem ser mantidas atualizadas e revista sempre que houver alteração no perfil de risco da pessoa classificada A portaria também define que as empresas devem "implementar procedimentos destinados a conhecer seus funcionários, parceiros e prestadores de serviços terceirizados, incluindo procedimentos de identificação e qualificação para avaliação e mitigação de riscos". De acordo com as normas divulgadas pelo governo, devem ser objeto de especial atenção as apostas e operações a elas associadas que sinalizem: Falta de fundamento econômico ou legal; incompatibilidade com práticas usuais da atividade ou de mercado; e possível indício de prática de LD/FTP ou outro delito correlato. 📌 LD/FTP é a sigla para Sistema de Prevenção e Combate à Lavagem de Dinheiro e ao Financiamento do Terrorismo e da Proliferação de Armas de Destruição em Massa. Uma cooperação internacional de boas práticas que, no Brasil, é coordenada pelo Conselho de Controle de Atividades Financeiras (Coaf). A portaria diz que é responsabilidade da bet a implementação de mecanismos para impedir que as seguintes pessoas apostem: ❌menor de 18 (dezoito) anos de idade; ❌ proprietário, administrador, diretor, pessoa com influência significativa, gerente ou funcionário do agente operador; ❌agente público com atribuições diretamente relacionadas à regulação, ao controle e à fiscalização da atividade no âmbito do ente federativo em cujo quadro de pessoal exerça suas competências; ❌pessoa que tenha ou possa ter acesso aos sistemas informatizados de loteria de apostas de quota fixa; ❌pessoa que tenha ou possa ter qualquer influência no resultado de evento real de temática esportiva objeto de loteria de apostas de quota fixa, incluídos: ⚽ pessoa que exerça cargo de dirigente desportivo, técnico desportivo, treinador e integrante de comissão técnica; ⚽ árbitro de modalidade desportiva, assistente de árbitro de modalidade desportiva, ou equivalente, empresário desportivo, agente ou procurador de atletas e de técnicos, técnico ou membro de comissão técnica; ⚽ membro de órgão de administração ou de fiscalização de entidade de administração de organizadora de competição ou de prova desportiva; ⚽ atleta participante de competições organizadas pelas entidades integrantes do Sistema Nacional do Esporte; 🎰pessoa diagnosticada com ludopatia, por laudo de profissional de saúde mental habilitado; e 👤outras pessoas previstas na regulamentação do Ministério da Fazenda. 🎲 Ludopatia, ou vício em jogos de azar, é classificada pelos CID-10-Z72.6 (mania de jogo e apostas) e CID-10-F63.0 (jogo patológico). Também devem ser analisados perfis com aporte suspeito, indícios de manipulação de resultados e incompatibilidade de operações, de acordo com o padrão habitual do apostador. Outro ponto de atenção, segundo a portaria, é a movimentação atípica de valores de forma que possa sugerir o uso de ferramenta automatizada por parte do apostador. As informações devem ser preservadas pelas empresas de aposta por, no mínimo, cinco anos. De acordo com o Ministério da Fazenda, as regras de fiscalização e monitoramento e sanção serão implementadas a partir de 1º de janeiro de 2025. Sistema de gestão O Ministério da Fazenda lançou no mês passado o Sistema de Gestão de Apostas (Sigap) voltado par ao processo de regulação, o monitoramento e a fiscalização do mercado de apostas. Segundo a pasta, por meio do sistema é possível realizar o processo de solicitação de autorização para exploração das apostas de quota fixa, além de monitorar o jogo responsável e a fiscalização dos sites de apostas. Pelo endereço, qualquer pessoa pode consultar as solicitações das empresas e verificar se os site estão autorizados a operar no Brasil.

Hacker coloca à venda suposta lista de quase 10 bilhões de senhas: você deve se preocupar?


Batizado de RockYou2024, arquivo seria o maior pacote de senhas roubadas da história, segundo site dos EUA especializado em cibersegurança. Mas especialistas levantam dúvidas sobre verdadeiro potencial. RockYou2024 é uma lista que supostamente inclui quase 10 bilhões de senhas de vários serviços online Pexels Uma lista com quase 10 bilhões de senhas que teriam sido vazadas de vários serviços na internet foi colocada à venda no começo do mês. Segundo pesquisadores do site americano Cybernews, este seria o maior pacote de senhas roubadas da história. O arquivo foi batizado como RockYou2024 e, de acordo com a página especializada em cibersegurança, inclui exatamente 9.948.575.739 senhas em texto simples, isto é, sem criptografia. O veículo também afirmou que a compilação parece ter senhas coletadas de 4.000 bancos de dados ao longo de duas décadas. Só que, ainda segundo o Cybernews, a maioria das senhas já tinha sido anunciada na internet em 2021, em outra versão do RockYou, que alegava reunir 8,4 bilhões de credenciais. Ou seja, muitas delas podem já ter sido substituídas. Além deste fator, especialistas colocam em dúvida o potencial dessa lista pelos seguintes motivos: os registros, em sua maioria, parecem não ser senhas, de fato, e sim palavras tiradas de sites como Wikipedia; a RockYou2024 supostamente reúne apenas senhas, sem que elas estejam associadas a e-mails ou nomes de usuários, dificultando invasões a contas; parte das senhas que realmente foram vazadas pode estar corrompida, isto é, não ser exibida da forma correta, o que faria esses registros serem inutilizados. ⚠️ Mas isso significa que não há motivos para preocupação? Não é bem assim. Listas de senhas como a RockYou2024 podem ser usadas por criminosos para aplicar os chamados "ataques de força bruta". "No ataque de força bruta, você tem uma lista de senhas conhecidas, vai a um site e tenta usar toda a lista para logar em uma conta. Tentam-se diferentes combinações na esperança de que a vítima esteja usando uma delas", explicou ao g1 o engenheiro de pesquisa sênior da Tenable, Satnam Narang. Saiba mais abaixo sobre o RockYou2024, quais os riscos das listas de senhas e como se proteger. O que é RockYou2024? RockYou é uma referência à antiga empresa de serviços online que sofreu um vazamento de dados em 2009. Na ocasião, 32 milhões de contas foram expostas após terem suas senhas armazenadas sem criptografia. Desde então, outras listas de senhas aproveitaram este nome e passaram a circular na internet. A RockYou2024 é a atualização mais recente, divulgada em 4 de julho. O que tem na RockYou2024? A lista foi anunciada como um arquivo de texto com bilhões de senhas, sem referência a outros tipos de dados, como e-mails e nomes de usuário, que costumam ser citados para aumentar o interesse por esse tipo de material. Na RockYou2021, a compilação não incluiu nomes de usuário, mas tinha um problema maior: a maioria das supostas senhas não eram credenciais vazadas, e sim palavras retiradas do Wikipedia e do Projeto Gutenberg, site que digitaliza obras literárias. A informação foi revelada na época por Troy Hunt, criador do site "Have I Been Pwned", que monitora vazamentos de dados. Sobre a nova versão da RockYou, ele afirmou que não há motivos para se preocupar. "Essas não são senhas violadas, são apenas sequências de texto coletadas de todos os tipos de fontes diferentes", afirmou Hunt, no X, no início de julho. Em uma análise de 2021, Hunt também disse que sequer existem 8,4 bilhões de senhas únicas para serem exploradas ao considerar o número aproximado de usuários de internet, de senhas repetidas em vários serviços e de tantos sistemas que não sofreram violações. E há outro ponto para se atentar: é possível que trechos do arquivo que foram obtidos em vazamentos já tenham sido modificados e nem sejam mais exibidos corretamente. Segundo o engenheiro de Sistemas de Gerenciamento da Palo Alto Networks, Wellington Silva, "muitas vezes, as senhas podem vir num formato corrompido, às vezes, por caracteres especiais que são removidos ou senhas que são muito longas". Parte das senhas pode ser exploradas, mas algumas delas acabam "quebradas", ou seja, sem a devida formatação. Segundo Wellington, isso acontece "porque não foi possível vazar toda a estrutura da senha, às vezes, pelo procedimento usado para extrair essas informações". Tecno Lógica: Senhas de futebol estão entre as mais usadas na internet; entenda por que é inseguro utilizá-las Para que servem listas de senhas? Esse tipo de material serve para os "ataques de dicionário" ou "ataques de força bruta", métodos menos sofisticados em que hackers buscam invadir contas por tentativa e erro, a partir da combinação de um e-mail ou nome de usuário com as senhas presentes na lista. A técnica não serve para serviços online mais conhecidos, que costumam limitar o login depois de um determinado número de tentativas de acesso erradas. Mas pode ser útil para sites menores, em que não há tanta segurança. "Força bruta significa que está se tentando tudo, está se usando tudo ao alcance para tentar arrombar a porta. Então, você continua tentando, tentando, até que algo funcione", afirmou Narang, da Tenable. Depois de descobrir o login e senha de um serviço menos conhecido, cibercriminosos podem testar a combinação em plataformas maiores, como redes sociais e e-mails, na esperança de que o titular usou a senha em mais de um lugar. "Tentarão usar esses dados em outro site. Isso é mais fácil do que tentar o ataque de força bruta, onde se tenta todas as combinações de senhas", disse Narang. Como se proteger? Não há um meio de evitar com 100% de certeza que suas informações sejam expostas indevidamente, avaliou o diretor da Equipe Global de Pesquisa e Análise da Kaspersky para a América Latina, Fabio Assolini. "O vazamento de dados é algo impossível de evitar", disse. "Hoje, o usuário deve entender que já não é questão de se os dados vão vazar, mas quando. É inevitável. A partir disso, você precisa adotar hábitos para diminuir o prejuízo desse vazamento". Para aumentar sua segurança na internet, especialistas ouvidos pelo g1 sugerem as medidas abaixo. Use senhas diferentes, sem repeti-las em vários serviços; Para lembrar de todas, adote um gerenciador de senhas – alguns deles informam caso elas apareçam em vazamentos de dados (saiba mais sobre eles); Ative o gerenciamento em duas etapas, que exige um segundo fator de autenticação além da senha para acessar suas contas (veja como habilitar nos principais aplicativos); Monitore seus dados por meio de sites como o Have I Been Pwned, que informa se eles apareceram em um vazamento; Informe dados fictícios nos casos em que eles não são necessários – um site de jogos online nem sempre precisa do seu endereço, por exemplo. Golpes no Whatsapp: saiba como se proteger

'Cupido' no Tinder: Saiba como seus amigos podem te ajudar a escolher um 'ficante' no app


Aplicativo permite que seus conhecidos tenham acesso aos perfis da plataforma para 'indicar' aquelas pessoas que mais combinam com você. 'Cupido' no Tinder: Saiba como convidar amigos para te ajudar a arrumar um romance no app Divulgação/Tinder O app de relacionamentos Tinder tem um recurso que permite aos seus amigos e familiares recomendarem perfis que têm a ver com você. Esses conhecidos podem fazer "aprovações" mesmo sem ter uma conta no aplicativo. 💘 A funcionalidade é chamada de "Tinder matchmaker" ("Tinder casamenteiro", em tradução livre). Para usá-lo, você deve enviar um link do perfil de quem ficou interessado para até 15 pessoas. Depois, os seus cupidos têm até 24 horas para analisar os pretendentes. Veja o passo a passo para ativá-lo📱: abra o aplicativo Tinder e clique em "Configurações"; vá até o tópico "Matchmaker" e clique em "Configurações"; ative a opção "Mostrar meu perfil no Matchmaker"; logo abaixo terá a opção de clicar em "Chame seus amigos pra dar uma de cupido"; após clicar na sessão, escolha por qual canal (WhatsApp, Instagram, Facebook, etc) para compartilhar o link exclusivo do perfil interessado com os amigos. Assim que o "cupido" obtiver o link, ele poderá entrar no Tinder pelo navegador como convidado, sem precisar criar uma conta no aplicativo. A partir daí, ele terá a opção de "curtir" o perfil sugerido. Caso o pretendente seja do agrado do cupido, ele poderá dar "like" no perfil e o usuário original do Tinder vai receber uma recomendação. No entanto, as permissões do matchmaker se limitam a apenas esta etapa. Ele não pode enviar mensagens ou "dar like". LEIA TAMBÉM: VEJA TAMBÉM: Samsung lança anel que monitora sono e atividades físicas 'Stalking': saiba quando a perseguição na internet se torna crime Brasil manda 4x mais áudios no WhatsApp do que outros países, diz Zuckerberg Os bastidores, as estratégias e a rotina de quem ganha a vida vendendo vídeos de sexo

China desenvolve sistema de vigilância para monitorar estrangeiros no país

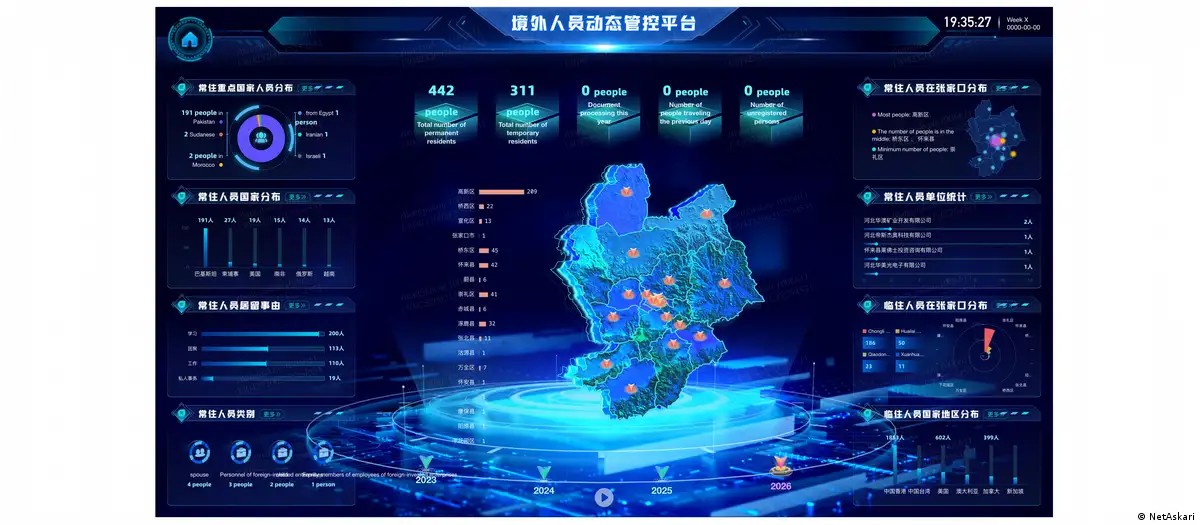
Captura de tela de um painel de software de vigilância que permite monitorar estrangeiros NetAskari Quando um pesquisador de ciberse...