quinta-feira, 24 de julho de 2025

Pela 1ª vez, modelos de IA ganham ouro em Olimpíada Internacional de Matemática; ainda assim, humanos tiveram as maiores pontuações


Estudantes de CG vão participar de olimpíada internacional de matemática no Japão Pela primeira vez, modelos de inteligência artificial atingiram pontuações mínimas para garantirem medalhas de ouro na Olimpíada Internacional de Matemática. Ainda assim, participantes humanos tiveram desempenhos melhores que os das IAs. O feito foi alcançado por uma versão avançada do Gemini, do Google, e por uma ferramenta experimental da OpenAI, responsável pelo ChatGPT. 🧮 A Olimpíada Internacional de Matemática (IMO na sigla em inglês) é a principal competição matemática do mundo voltada para jovens de até 20 anos. Ela acontece anualmente, e os participantes precisam responder 6 questões que valem 7 pontos cada, com um máximo de 42 pontos. Siga o canal do g1 Enem no WhatsApp A 66ª edição da IMO aconteceu em Sunshine Coast, na Austrália. 67 dos 630 participantes alcançaram pontuação para medalha de ouro. O Gemini Deep Think e a IA experimental da OpenAI resolveram cinco questões corretamente e conseguiram 35 pontos, e também pontuaram o suficiente para conquistarem o ouro. Ainda assim, cinco participantes tiveram um resultado perfeito, conquistando os 42 pontos e um desempenho superior ao das ferramentas de inteligência artificial. De acordo com as empresas, as duas tecnologias fizeram os cálculos e chegaram aos resultados por meio de modelos de “raciocínio” que aplicam conceitos matemáticos por meio de linguagem natural. Os cálculos e o resultado das empresas foram certificados por juízes da Olimpíada. Confira um dos problemas aplicados na competição: Problema aplicado na 66ª Olimpíada Internacional de Matemática, em 2025. Repodução/IMO O que dizem as empresas Em uma publicação, o Google declarou que o modelo avançado do Gemini produziu demonstrações matemáticas rigorosas, dentro do limite de tempo da competição e dentro das mesmas regras aplicadas aos participantes humanos. Um pesquisador sênior da equipe do Google DeepMind disse em uma entrevista que o desempenho da ferramenta não dependeu do apoio de humanos. Resolvemos esses problemas completamente em linguagem natural. Isso significa que não houve intervenção humana — de nenhuma maneira. No X, Alexander Wei, pesquisador da OpenAI, também comentou o feito e detalhou a importância da conquista. “Os problemas da IMO exigem um novo nível de pensamento criativo sustentado em comparação com os benchmarks anteriores. (...)Obtivemos um modelo que pode elaborar argumentos complexos e sólidos no nível de matemáticos humanos.” O Google e a OpenAI celebraram os resultados, e reafirmaram que a conquista das medalhas de ouro representam avanços importantes no desenvolvimento dos modelos de IA que estão cada vez mais próximos de reproduzirem raciocínios humanos, e que poderão, muito em breve, contribuir para o avanço da matemática. Calculadora economia contas matemática Divulgação LEIA TAMBÉM: 9 + 2 = 10? Entenda cálculo de vídeo que viralizou e confundiu internautas 9 + 2 = 10? Veja cálculo que viralizou na internet

quarta-feira, 23 de julho de 2025

Ministério Público de SP denuncia suspeito de ataque hacker ao sistema que liga bancos ao PIX


Polícia Civil prende em SP suspeito envolvido em ataque hacker contra o Banco Central O Ministério Público de São Paulo (MP-SP) ofereceu denúncia à Justiça contra João Nazareno Roque, suspeito de facilitar um dos maiores ataques hackers ao sistema financeiro brasileiro por meio de empresa que presta serviços a bancos menores e fintechs para realizar operações com o Banco Central, entre elas, o PIX. O suspeito, preso no início do mês, foi denunciado pelo crime de furto qualificado mediante fraude eletrônica. O MP também concordou com a instauração de um inquérito à parte para investigar o crime de associação criminosa, dada a complexidade e o número de agentes envolvidos. O ataque cibernético que afetou pelo menos seis bancos causou alvoroço no mercado financeiro no começo de julho. Mais de R$ 500 milhões de um dos bancos foram desviados via PIX em apenas duas horas e meia. Na ação, o MP solicitou que a prisão temporária de João Nazareno Roque seja convertida a prisão preventiva para garantir a ordem pública e econômica, a instrução criminal (risco de destruição de provas eletrônicas) e a aplicação da lei penal (risco de fuga). "A custódia cautelar é indispensável para quebrar o sistema comunicativo da associação criminosa e garantir a eficaz identificação de todos os envolvidos", diz trecho da ação assinada pelo promotor Rafael Adeo Lapeiz. Segundo o MP, entre 22 e 30 de junho, João Nazareno Roque, que trabalhava como operador de computador júnior na empresa C&M Software (responsável pela intermediação técnica de transações PIX para instituições financeiras como o Banco BMP), utilizou seu acesso privilegiado e violou seus deveres profissionais para subtrair quase meio bilhão de reais (R$ 479.388.468,03) do Banco BMP. Segundo o Departamento Estadual de Investigações Criminais (Deic), o preso deu acesso pela máquina dele ao sistema sigiloso para os hackers que efetuaram o ataque. Aos 48 anos, ele começou como eletricista predial, foi técnico de instalação de TV a cabo e entrou na faculdade de tecnologia aos 42. Ele foi preso no bairro de City Jaraguá, na Zona Norte de São Paulo. Um vídeo mostra o momento da prisão dele. O g1 não conseguiu contato com a defesa do acusado. Em nota, a C&M Software diz que colabora com as investigações e que, desde que foi identificado o incidente, adotou "todas as medidas técnicas e legais cabíveis". A empresa diz também que a plataforma continua plenamente operacional e que, em respeito ao trabalho das autoridades, não se pronunciará publicamente enquanto os procedimentos estiverem em andamento. (Leia a íntegra abaixo.) LEIA MAIS: PERFIL: De eletricista a pivô de um golpe milionário no sistema financeiro: saiba quem é o operador de TI que entregou senha a hackers VÍDEO: Veja o momento da prisão de suspeito de vender a senha para ataque hacker a bancos INVESTIGAÇÃO: Hackers que cooptaram desenvolvedor trocavam celular a cada 15 dias ATAQUE AO PIX: Operador de TI recebeu R$ 15 mil para entregar senha a hackers, diz polícia; HISTÓRICO: Ataque hacker é um dos mais graves já registrados no Brasil À polícia, Roque disse que vendeu a sua senha por R$ 5 mil a hackers em maio e depois, por mais R$ 10 mil, participou da criação de um sistema para permitir os desvios. Ele relatou ainda que só se comunicava com os criminosos por celular e não os conhece pessoalmente. Além disso, contou que trocou de celular a cada 15 dias para não ser rastreado. Uma conta com R$ 270 milhões usada receber o dinheiro desviado já foi bloqueada. A investigação policial apura o envolvimento de outras pessoas. O caso veio a público quando a BMP, empresa que é cliente da C&M, registrou um boletim de ocorrência relatando que havia sido alvo de desvios milionários, e a C&M que reportou às autoridades um ataque às suas infraestruturas. A BMP perdeu, sozinha, R$ 541 milhões, segundo a polícia. De acordo com a C&M, criminosos usaram credenciais, como senhas, de seus clientes para tentar acessar seus sistemas e serviços de forma fraudulenta. Isso permitiu o acesso indevido a informações e contas de reserva de pelo menos seis instituições financeiras. O BC ainda não informou o nome de todas as instituições afetadas. Também não há confirmação oficial sobre os valores envolvidos no ataque, mas fontes da TV Globo estimam que a quantia pode chegar a R$ 800 milhões. João Nazareno Roque foi preso suspeito de envolvimento no ataque hacker ao sistema que liga bancos ao PIX Reprodução Abaixo, veja o que se sabe e o que ainda falta saber sobre o ataque hacker. O que aconteceu? A C&M Software reportou para o Banco Central um ataque às suas infraestruturas digitais. Esse tipo de ataque é conhecido pelo mercado como “cadeia de suprimentos” (“supply chain attack”, em inglês). Nele, invasores acessam sistemas de terceiros usando credenciais (como senhas) privilegiadas para realizar operações financeiras. 🔎 As contas de reservas são contas que os bancos e instituições financeiras mantêm no BC. Essas contas funcionam como uma conta corrente e são utilizadas para processar as movimentações financeiras das instituições. Também podem servir como uma reserva de recursos. Veja mais detalhes sobre o que se sabe da invasão aqui. O que faz a C&M Software? A C&M Software é uma empresa brasileira de tecnologia da informação (TI) voltada para o mercado financeiro. Entre os serviços prestados pela companhia, está o de conectividade com o Banco Central e de integração com o Sistema de Pagamentos Brasileiro (SBP). Na prática, isso significa que a empresa funciona como uma ponte para que instituições financeiras menores possam se conectar aos sistemas do BC e fazer operações — como o PIX, por exemplo. A empresa tem atuação nacional e internacional e foi homologada pelo BC para essa função desde 2001. Atualmente, outras oito empresas também são homologadas no país. Qual foi o impacto do ataque? Apesar de as instituições indicarem que não houve nenhum dano às contas e informações de seus clientes, especialistas alertam para os impactos significativos no próprio sistema financeiro. Ainda não há confirmação oficial sobre os valores envolvidos no ataque, mas fontes da TV Globo estimam que a quantia pode chegar a R$ 800 milhões. O BC ainda não informou o nome de todas as instituições afetadas. Uma das que se sabe é a BMP, empresa que fornece infraestrutura para plataformas bancárias digitais e é cliente da C&M Software. A BMP foi quem divulgou nota sobre o incidente. “O incidente de cibersegurança comprometeu a infraestrutura da C&M e permitiu acesso indevido a contas reserva de seis instituições financeiras, entre elas a BMP”, diz a nota da empresa. O jornal “Valor Econômico” indicou que a Credsystem e o Banco Paulista também estavam entre as instituições afetadas. O que deve acontecer agora? Após o incidente, ainda na quarta-feira, o BC afirmou que determinou o desligamento do acesso das instituições financeiras afetadas às infraestruturas operadas pela C&M Software. Essa suspensão cautelar imposta pelo BC à empresa foi substituída por uma suspensão parcial nesta quinta. Micaella Ribeiro, da IAM Brasil, acredita que o incidente também deverá atrair atenção de reguladores, como o BC e o Conselho Monetário Nacional, que vêm acompanhando o risco sistêmico associado à transformação digital do setor. Entenda como foi o ataque hacker que tirou milhões do sistema financeiro Kayan Albertin/g1 O que diz a C&M Software A C&M Software informa que segue colaborando de forma proativa com as autoridades competentes nas investigações sobre o incidente ocorrido em julho de 2025. Desde o primeiro momento, foram adotadas todas as medidas técnicas e legais cabíveis, mantendo os sistemas da empresa sob rigoroso monitoramento e controle de segurança. A estrutura robusta de proteção da CMSW foi decisiva para identificar a origem do acesso indevido e contribuir com o avanço das apurações em curso. Até o momento, as evidências apontam que o incidente decorreu do uso de técnicas de engenharia social para o compartilhamento indevido de credenciais de acesso, e não de falhas nos sistemas ou na tecnologia da CMSW. Reforçamos que a CMSW não foi a origem do incidente e permanece plenamente operacional, com todos os seus produtos e serviços funcionando normalmente. Em respeito ao trabalho das autoridades e ao sigilo necessário às investigações, a empresa manterá discrição e não se pronunciará publicamente enquanto os procedimentos estiverem em andamento. A CMSW reafirma seu compromisso com a integridade, a transparência e a segurança de todo o ecossistema financeiro do qual faz parte princípios que norteiam sua atuação ética e responsável ao longo de 25 anos de história. O que se sabe sobre ataque hacker contra empresa que interliga bancos ao PIX

Rússia vai punir quem acessar conteúdos considerados extremistas; sites de opositores e LGBT estão na mira


O presidente da Rússia, Vladimir Putin, durante reunião com membros do governo em 4 de junho de 2025 Sputnik/Gavriil Grigorov/Pool via REUTERS O Parlamento da Rússia aprovou na terça-feira (22) uma lei para multar usuários que acessarem conteúdos online classificados como “extremistas”. A medida visa principalmente sites ligados à oposição ou postagens sobre temática LGBTQIA+. ✅ Clique aqui para seguir o canal de notícias internacionais do g1 no WhatsApp A proposta é vista como mais um passo na repressão por meio do endurecimento do controle estatal sobre o ambiente digital. A medida foi aprovada por um placar de 306 a 67. A nova lei prevê multas entre R$ 220 e R$ 360 para quem for flagrado acessando deliberadamente na internet algum material contestado pelo Kremlin. O uso de VPNs será considerado uma circunstância agravante. Embora o governo alegue que a medida visa combater fraudes e crimes digitais, críticos apontam que a definição de “conteúdo extremista” é arbitrária e serve para silenciar opositores. Entre os alvos já classificados como extremistas estão o Fundo Anticorrupção do opositor Alexei Navalny — morto em 2024 — e o movimento LGBTQIA+. Plataformas da Meta também estão no radar, e o WhatsApp pode ser banido do país. “As pessoas não querem essa lei”, declarou deputado Vladislav Davankov, do partido liberal “Novas Pessoas”. Mas o presidente da Duma, Vyacheslav Volodin, defendeu a medida como uma forma de proteger o país de plataformas ocidentais “nas mãos de nações hostis”. O texto segue agora para o Senado russo e, se aprovado, será promulgado pelo presidente Vladimir Putin. 'Agentes estrangeiros' Rússia e Ucrânia fazem 4ª rodada de negociações para tentar trégua na guerra Nos últimos anos, o governo russo tem adotado uma série de medidas para restringir o acesso à informação. Plataformas como YouTube, Facebook e Twitter foram bloqueadas ou severamente limitadas, sob a justificativa de proteger a segurança nacional e combater a influência estrangeira. Além disso, diversos veículos de imprensa independentes, mas também associações e organizações não-governamentais, foram rotulados como “agentes estrangeiros”, o que impôs restrições legais e financeiras severas, levando muitos a encerrar suas atividades ou operar no exílio. Organizações ligadas à oposição, como o Fundo Anticorrupção de Alexei Navalny, foram banidas e classificadas como extremistas, dificultando ainda mais o acesso da população a fontes alternativas de informação. Vídeos em alta no g1 VÍDEOS: mais assistidos do g1

Ataque hacker ao SharePoint, da Microsoft, já atingiu 400 organizações, dizem pesquisadores


Fachada do prédio da Microsoft. AP Photo/Michel Euler Uma grande operação de ciberespionagem centrada em versões vulneráveis do software de servidor da Microsoft já fez cerca de 400 vítimas, de acordo com pesquisadores da Eye Security, sediada na Holanda. A leitura, que deriva de uma contagem de vestígios digitais descobertos durante varreduras em servidores com versões vulneráveis do SharePoint, da Microsoft, é bem superior às 100 organizações identificadas durante o fim de semana. A Eye Security afirma que o número real provavelmente é ainda maior. "Há muitas mais, porque nem todos os vetores de ataque deixaram rastros que pudéssemos detectar", disse Vaisha Bernard, líder de hack da Eye Security, uma das primeiras organizações a sinalizar as brechas. Os detalhes da maioria das organizações vítimas ainda não foram totalmente divulgados, mas um representante dos Institutos Nacionais de Saúde dos Estados Unidos confirmou nesta quarta-feira que um dos servidores da entidade havia sido comprometido. "Servidores adicionais foram isolados como medida de precaução", afirmou. O Washington Post foi o primeiro a noticiar o comprometimento do servidor. A operação de espionagem começou depois que a Microsoft não corrigiu completamente uma falha de segurança no SharePoint, levando a uma corrida para resolver a vulnerabilidade após sua descoberta. A Microsoft e sua rival tecnológica Alphabet, controladora do Google, têm afirmado que hackers chineses estão entre os que exploram a falha. Pequim nega a acusação.

Roblox adota selfies em vídeos para avaliar idade de usuários e liberar conversas sem filtros


Roblox é uma plataforma de desenvolvimento de jogos cada vez mais popular entre crianças e adolescentes Roblox A plataforma de jogos Roblox liberou conversas sem filtros entre usuários com mais de 13 anos de idade que tenham verificado sua idade com selfies em vídeos. Isso será feito por meio do que foi chamado de Conexões Confiáveis, em que usuários de 13 a 17 anos poderão adicionar livremente outros que estão nessa faixa etária. Mas adolescentes só podem ter conversas sem filtros com adultos se indicarem que os dois também se conhecem na vida real. Para isso, é preciso ler um QR Code no outro celular ou importar o número do celular para o jogo. O Roblox afirma que todas as conversas, incluindo aquelas feitas entre Conexões Confiáveis, continuarão sendo monitoradas para identificar possíveis riscos. O diretor de segurança do Roblox, Matt Kaufman, disse que adolescentes querem mais liberdade para conversar com os seus amigos. "Entendemos que essa liberdade adicional para conversar de forma mais aberta reduzirá o incentivo para que adolescentes levem as interações para fora da plataforma, onde podem estar mais expostos a riscos", afirmou. A plataforma liberou ainda ferramentas de privacidade e tempo de tela, além de um recurso para pais saberem com quem os filhos estão interagindo e quanto tempo passam na plataforma. LEIA TAMBÉM: Como uma senha fraca permitiu que hackers falissem empresa de 158 anos Milionário que persegue juventude eterna aposta em boné anti-calvície e ondas de choque EUA poderiam bloquear GPS no Brasil? Entenda como funciona sistema de geolocalização Roblox libera conversas sem filtros para usuários com mais de 13 anos que fizeram verificação de idade Divulgação/Roblox Segurança digital: quem cuida dos dados de câmeras de reconhecimento facial?

Lula assina decreto que determina uso de biometria para acesso a benefícios sociais

O presidente Luiz Inácio Lula da Silva (PT) assinou nesta quarta-feira (23) um decreto que estabelece as regras para o uso de biometria para concessão, renovação e manutenção de benefícios da seguridade social. O uso da biometria foi uma determinação estabelecida em lei, aprovada pelo Congresso no fim do ano passado, a partir de uma proposta enviada pelo próprio governo. “Temos estudado como manter para quem tem direito e retirar para quem não tem direito", disse a ministra da Gestão e da Inovação em Serviços Públicos, Esther Dweck. A base para a coleta da biometria será a da nova carteira de identidade. Restituição de descontos ilegais nos benefícios do INSS começam na quinta-feira (24/07) Dados de saúde Lula também assina um outro decreto para a criação da Rede Nacional de Dados da Saúde (RNDS). Segundo o governo, a rede será criada "para conectar diferentes sistemas e estabelecer a infraestrutura para compartilhamento seguro e padronizado de dados de saúde". O ministro Alexandre Padilha afirmou que a rede consolida os dados das bases de saúde até então espalhadas. “É uma rede que hoje registra mais de 2 bilhões de atendimentos e exames, um bilhão de doses de vacinas", disse Padilha. A rede será alimentada de forma tripartite, com dados também de estados e municípios. Segundo Padilha, os dados são alvo de interesses diversos. “Gente com bons propósitos em pesquisar, fazer predições em relação a saúde, poder nos ajudar a consolidar. Mas com interesses mercadológicos graves, e o cidadão precisa ter a segurança do governo de que o dado dele não será vendido por interesses mercadológicos ou situações antiéticas de vazamento de dados de saúde com sigilo", disse o ministro.

Reconhecimento facial se espalha pelo Brasil e levanta debate sobre segurança, privacidade e viés racial


Edição de 22/07/2025 O uso de câmeras com reconhecimento facial está se tornando cada vez mais presente no cotidiano dos brasileiros. A tecnologia, que conta muitas vezes com inteligência artificial, movimentou R$ 14 bilhões em 2024 - e já é usada em estádios, condomínios e nas ruas de grandes cidades. A expectativa é de que o mercado cresça mais de 22% em 2025. O Profissão repórter desta terça-feira (22) investigou como essas câmeras estão sendo usadas na segurança pública e os impactos no dia a dia da população. Assista à íntegra do programa no vídeo acima. A reportagem visitou um laboratório da Universidade Estadual de Campinas (Unicamp) para entender como a tecnologia funciona. Na prática, esse sistema compara imagens captadas pelas câmeras com fotos armazenadas em um banco de dados, analisando características como textura da pele, olhos e boca. Mas o reconhecimento nem sempre é preciso. “Muitos desses algoritmos foram treinados apenas com imagens de pessoas brancas, dificultando o reconhecimento de pessoas negras, indígenas ou asiáticas”, alerta um professor da universidade. Esse viés pode levar a erros graves, como prisões injustas. Além disso, manter o banco de dados atualizado com imagens recentes é essencial para garantir a precisão. A Unicamp também estuda formas de burlar o sistema, como o uso de disfarces ou alterações faciais. “É uma guerra de gato e rato. Antes falsificavam cheques, agora tentam enganar a biometria”, diz o pesquisador. Reconhecimento facial se espalha pelo Brasil e levanta debate sobre segurança, privacidade e viés racial Reprodução/TV Globo Estádios e condomínios visam aumentar a segurança Desde a retomada do Campeonato Brasileiro, os clubes foram obrigados a adotar o reconhecimento facial nas catracas dos estádios. A medida visa dificultar a ação de cambistas e ajudar a polícia a localizar foragidos da Justiça. “Acho legal, hoje tudo tem digital, íris... Está tranquilo”, comentou um torcedor. Clubes adotam reconhecimento facial nas catracas dos estádios Reprodução/TV Globo Nos condomínios, por sua vez, a tecnologia também avança. Em bairros como Perdizes, na zona oeste de São Paulo, moradores têm aprovado a instalação de câmeras voltadas para as ruas. "É a segurança privada apoiando a segurança pública", explica Camila Ricci, diretora de inteligência artificial. O Profissão Repórter acompanhou uma assembleia de moradores que aprovou a instalação do sistema, com custo mensal entre R$ 500 e R$ 1.500, dividido entre os condôminos. Condomínios investem em câmeras com reconhecimento facial Reprodução/TV Globo Smart Sampa: mais de 30 mil câmeras conectadas Na capital paulista, o programa Smart Sampa já conta com cerca de 31 mil câmeras — 20 mil públicas e 11 mil privadas — integradas ao sistema da prefeitura. Desde novembro do ano passado, quase 1,5 mil foragidos foram capturados com ajuda da tecnologia. O secretário municipal de Segurança Urbana, Orlando Morando, explica que o sistema cruza imagens em tempo real com um banco de dados da Secretaria de Segurança do Estado. “Mesmo com barba, óculos e boné, a inteligência artificial identificou o chefe de uma quadrilha de furtos em condomínios de luxo”, conta. Na capital paulista, o programa Smart Sampa detectou foragidos Reprodução/TV Globo Para o alerta ser disparado, a similaridade entre as imagens precisa ser de pelo menos 92%. O sistema também já ajudou a localizar 71 pessoas desaparecidas e prendeu mais de 2,7 mil em flagrante. Em uma das ações acompanhadas pelo Profissão Repórter, uma mulher foragida foi identificada enquanto trabalhava como vendedora ambulante no Brás. Ela foi abordada por guardas civis e levada à delegacia. Segundo a polícia, ela tinha uma condenação por tráfico de drogas e ainda precisava cumprir cinco anos de pena. Smart Sampa: mulher foragida foi identificada enquanto trabalhava como vendedora ambulante Reprodução/TV Globo

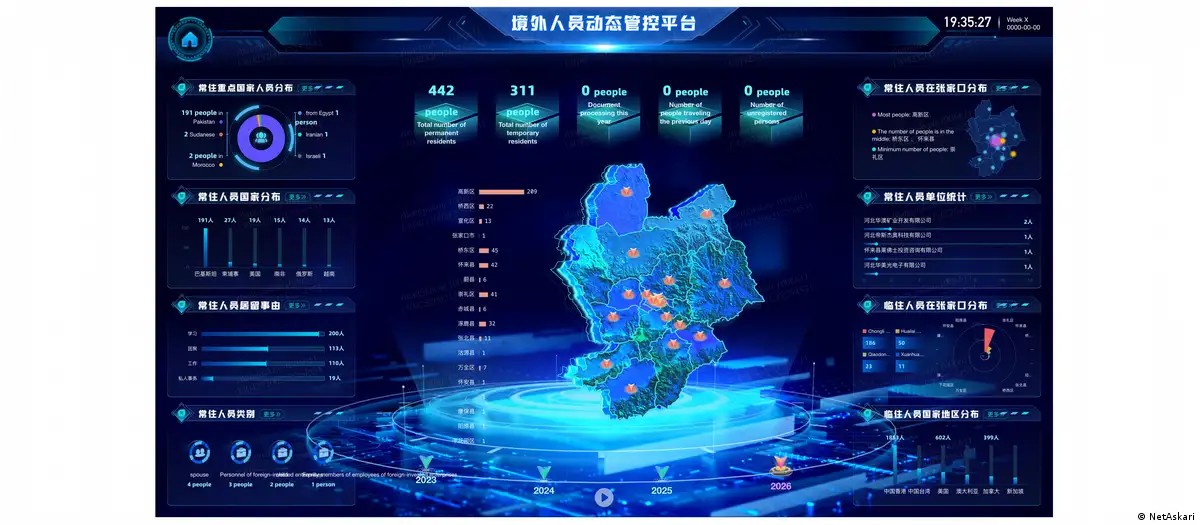
China desenvolve sistema de vigilância para monitorar estrangeiros no país

Captura de tela de um painel de software de vigilância que permite monitorar estrangeiros NetAskari Quando um pesquisador de ciberse...